

L’écosystème des malwares financiers ciblant Android franchit un nouveau cap. Les chercheurs d’ESET Research viennent d’identifier une variante inédite de NGate, une famille de logiciels malveillants spécialisée dans l’exploitation de la technologie NFC. Cette fois, les opérateurs de la menace ne s’appuient plus sur NFCGate, l’outil historiquement associé à ces attaques, mais sur HandyPay, une application Android légitime initialement conçue pour relayer des communications NFC.
Cette mutation technique témoigne d’une tendance de fond : les cybercriminels privilégient désormais le détournement d’outils existants plutôt que le développement systématique de solutions dédiées, réduisant ainsi leurs coûts tout en améliorant leur discrétion.
ESET découvre une nouvelle génération d’attaques NFC sur Android
Selon les analyses d’ESET, les attaquants ont modifié HandyPay afin d’y intégrer des composants malveillants capables de capturer et transmettre les communications NFC provenant de cartes bancaires.
Une fois le smartphone compromis, l’application agit comme un pont invisible entre la victime et l’infrastructure contrôlée par les cybercriminels. Les données de paiement sans contact peuvent alors être relayées vers un appareil distant utilisé pour effectuer des transactions frauduleuses ou des retraits d’argent.
Cette technique s’inscrit dans une catégorie émergente d’attaques qui exploitent directement la confiance accordée aux solutions de paiement mobile.
HandyPay détournée pour transformer un smartphone en relais bancaire clandestin
L’intérêt stratégique de HandyPay réside dans son fonctionnement natif. Contrairement à de nombreux outils suspects, l’application ne requiert pas d’autorisations particulièrement sensibles lors de son installation.
Elle peut également être configurée comme solution de paiement par défaut sur Android, un avantage considérable pour les cybercriminels qui cherchent à limiter les alertes de sécurité susceptibles d’attirer l’attention des utilisateurs.
Les chercheurs expliquent que le malware ne se contente pas de relayer les informations NFC. Il est également capable de récupérer les codes PIN des cartes bancaires et de les transmettre vers un serveur de commande et de contrôle. Cette combinaison offre aux attaquants tous les éléments nécessaires pour réaliser des opérations frauduleuses dans le monde réel.
Des traces de GenAI apparaissent dans le code malveillant
L’un des aspects les plus intrigants de cette campagne concerne les indices laissant supposer l’intervention d’outils d’intelligence artificielle générative dans le processus de développement.
Les analystes d’ESET ont relevé plusieurs marqueurs atypiques dans le code injecté dans HandyPay. Certains journaux de débogage comportent notamment des emojis et des structures fréquemment observés dans des contenus produits par des modèles génératifs.
Aucune preuve irréfutable ne permet aujourd’hui d’affirmer que l’ensemble du malware a été créé par une IA. Toutefois, cette découverte illustre une évolution majeure du paysage cybercriminel : la GenAI devient progressivement un accélérateur de développement permettant à des acteurs moins expérimentés de produire des outils offensifs fonctionnels.
Une campagne active depuis novembre 2025 ciblant le Brésil
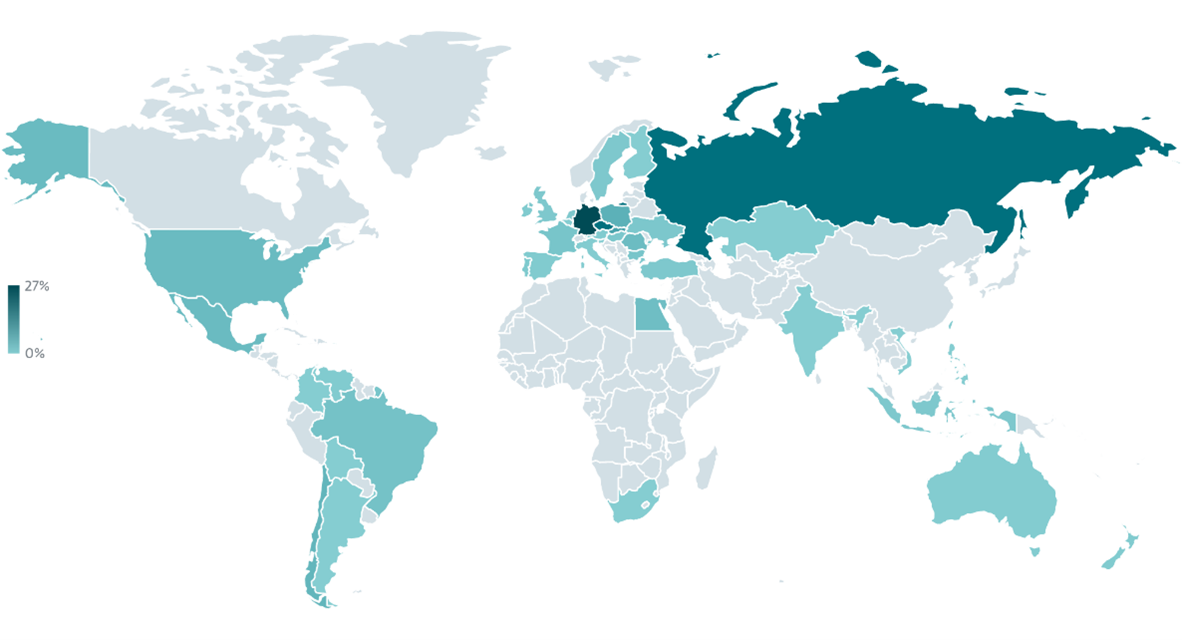
Les premiers échantillons observés remontent à novembre 2025. Les investigations menées par ESET indiquent que la campagne reste active et cible principalement les utilisateurs Android au Brésil.
Les chercheurs soulignent néanmoins que les infrastructures et techniques utilisées pourraient être adaptées à d’autres marchés où les paiements sans contact connaissent une forte adoption.
ESET précise également que la version malveillante de HandyPay n’a jamais été distribuée via le Google Play Store officiel. L’entreprise a partagé ses conclusions avec Google dans le cadre de l’App Defense Alliance et a informé les développeurs légitimes de l’application concernée.
Pourquoi les cybercriminels délaissent NFCGate au profit de HandyPay
Le choix de HandyPay ne relève pas uniquement de considérations techniques.
Selon Lukáš Štefanko, chercheur chez ESET, les motivations semblent également économiques. Sur les forums clandestins, les plateformes de Malware-as-a-Service spécialisées dans les attaques NFC peuvent atteindre des coûts significatifs, avec des abonnements estimés à environ 400 dollars par mois pour NFU Pay et jusqu’à 500 dollars pour TX-NFC.
À l’inverse, HandyPay repose sur un modèle de contribution volontaire démarrant à 9,99 euros mensuels. Pour les opérateurs malveillants, détourner une application existante représente donc une alternative financièrement beaucoup plus attractive.
Cette logique rappelle l’évolution observée dans d’autres segments de la cybercriminalité où la rentabilité et la discrétion deviennent des facteurs aussi importants que les capacités techniques.
Le phishing reste la porte d’entrée privilégiée des attaquants
Pour infecter leurs victimes, les opérateurs de la campagne s’appuient sur des mécanismes de phishing relativement classiques.
Un premier scénario reproduit l’identité visuelle de « Rio de Prêmios », une loterie officielle liée à l’État de Rio de Janeiro. Un second imite l’environnement de Google Play afin de promouvoir une fausse application baptisée « Proteção Cartão ».
Les deux opérations reposent sur une infrastructure hébergée sous le même domaine, un indice qui renforce l’hypothèse d’une gestion centralisée de la campagne.
Les attaques NFC entrent dans une nouvelle phase d’industrialisation
L’affaire HandyPay dépasse le simple cadre d’un malware Android. Elle illustre la maturation rapide d’un écosystème criminel spécialisé dans l’exploitation des paiements sans contact.
Entre l’utilisation croissante de modèles d’IA générative, la réutilisation d’applications légitimes et l’émergence d’offres cybercriminelles commercialisées sous forme d’abonnements, les barrières à l’entrée continuent de diminuer.
Pour les experts en cybersécurité, cette évolution marque le passage des attaques NFC vers une phase d’industrialisation comparable à celle déjà observée dans les ransomwares ou les malwares bancaires traditionnels.
La découverte d’ESET montre que les smartphones deviennent désormais l’un des fronts les plus sensibles de la sécurité financière numérique. À mesure que les usages sans contact progressent, les techniques développées autour de NGate pourraient rapidement inspirer de nouvelles campagnes dans d’autres régions du monde.