jeudi, septembre 10, 2026
39.1 C
Tunisie

ESET Research : 11 bootloaders UEFI signés Microsoft exploitables pour contourner Secure Boot

ESET Research a identifié 11 bootloaders UEFI obsolètes, toujours signés par le certificat tiers Microsoft Corporation UEFI CA 2011, permettant de contourner Secure Boot sans exploiter de nouvelle vulnérabilité. L'attaque repose sur la réutilisation d'anciens binaires shim non révoqués, exploitables sur tout système faisant confiance à ce certificat, indépendamment de l'OS installé. Le CERT/CC a été alerté et Microsoft a procédé à la révocation des binaires concernés.

Aucune nouvelle vulnérabilité requise

ESET Research a publié une analyse portant sur 11 bootloaders UEFI vulnérables. Tous sont signés par Microsoft via le certificat tiers Microsoft Corporation UEFI CA 2011.

Ces binaires, en version 0.9 ou antérieure, permettent de contourner UEFI Secure Boot. Ils exploitent des failles de conception connues depuis près d’une décennie, sans qu’il soit nécessaire de découvrir une nouvelle faille dans le firmware ou dans le processus de vérification de signature.

« Ce qui rend ces anciens bootloaders dangereux, ce n’est pas la découverte d’une nouvelle vulnérabilité, mais le fait qu’aucune faille supplémentaire n’est nécessaire pour contourner UEFI Secure Boot. Il suffit de disposer d’une ancienne version signée, toujours considérée comme fiable mais non révoquée, et de comprendre le fonctionnement des bootloaders shim UEFI. Cela permet de neutraliser un mécanisme de sécurité pourtant essentiel. »

« Afin d’illustrer les risques, notre rapport détaille plusieurs vulnérabilités présentes dans les bootloaders identifiés. Simples à exploiter, elles montrent l’ampleur de la surface d’attaque exposée par ces composants », ajoute Martin Smolár.

Le mécanisme : des shims légitimes, jamais révoqués

Le projet shim UEFI a évolué au fil des années. De nouveaux mécanismes de sécurité y ont été ajoutés progressivement.

En parallèle, de nombreux éditeurs — outils de diagnostic, distributions Linux, utilitaires UEFI divers — ont compilé leurs propres versions à partir du code source disponible. Ils les ont ensuite fait signer par Microsoft, conformément au modèle de fonctionnement des shims.

Or les anciennes versions signées n’ont pas systématiquement été révoquées. Elles permettent pourtant, par conception, de contourner les protections introduites dans les versions ultérieures.

Conséquence directe : un attaquant n’a pas besoin de compromettre le logiciel spécifique pour lequel un bootloader vulnérable a été conçu. Il lui suffit de déposer sa propre copie d’un binaire vulnérable sur n’importe quelle machine faisant confiance au certificat Microsoft UEFI CA 2011, quel que soit le système d’exploitation installé. Il peut ainsi exécuter du code non approuvé dès le démarrage et déployer un bootkit UEFI.

Périmètre d’exposition

Tous les systèmes UEFI s’appuyant sur la signature tierce de Microsoft sont concernés. Seule exception : les PC Windows 11 Secured-core, où la confiance accordée à ce certificat tiers est désactivée par défaut. La surface d’attaque exploitable via cette chaîne de confiance s’en trouve d’autant réduite.

Coordination avec le CERT/CC et révocation Microsoft

ESET a signalé l’ensemble des vulnérabilités au CERT/CC. Microsoft a ensuite révoqué les 11 binaires concernés, empêchant désormais leur exploitation via la chaîne de confiance UEFI Secure Boot standard.

Pour les équipes IT et sécurité, l’application de ces révocations reste la seule protection efficace. Sur les parcs Windows, elle se fait via Windows Update. Sur les parcs Linux, via le Linux Vendor Firmware Service (LVFS).

Un audit du statut des révocations UEFI (dbx) déployées sur le parc est recommandé, en particulier sur les postes et serveurs les plus anciens ou rarement mis à jour au niveau firmware, afin de vérifier l’absence d’exposition résiduelle.
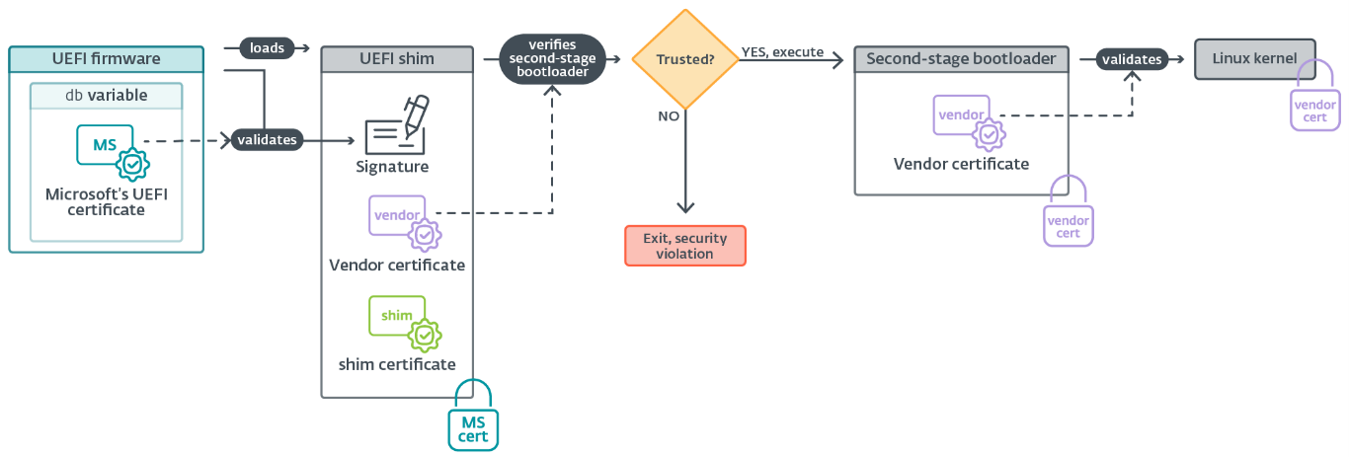
Flux de démarrage UEFI simplifié sur les systèmes Linux

Source : « Forgotten UEFI shims undermining Secure Boot », WeLiveSecurity (ESET Research)

Articles Recents

Piratage de compte Instagram ou Gmail : ESET met en garde contre les faux services de récupération

Piraté sur Instagram ou Gmail ? Ne payez jamais un « service de récupération ». ESET rappelle les procédures officielles des plateformes et les réflexes essentiels pour reprendre le contrôle de son compte en toute sécurité.

Du chitosane à l’IA : la tech tunisienne à l’honneur au POESAM 2026

Du chitosane issu du crabe bleu à l'IA pour enfants dyslexiques, la finale tunisienne du POESAM 2026 dresse un panorama des technologies à impact développées par une nouvelle génération d'entrepreneurs.

Samsung Galaxy Buds4 Pro : premier prix EISA 2026-2027 pour la gamme Galaxy Buds

Samsung annonce que les Galaxy Buds4 Pro ont reçu le prix EISA In-Ear Headphones 2026-2027, une première pour la gamme. Le jury international salue un son Hi-Fi fidèle et une réduction de bruit intelligente.

Anthropic signe un accord cloud de 35 Md$ avec Lambda, adossé à Nvidia

Anthropic renforce sa capacité de calcul via un accord cloud de 35 Md$ avec Lambda, adossé à Nvidia, autour d'un data center texan développé par Hut 8.

El Llama – TECH’Day 2026 : AMP Tunisie réunit les experts matières de la plasturgie technique

AMP Tunisie lance El Llama – TECH'Day, journée technique consacrée aux solutions matières de la plasturgie industrielle. Experts SABIC, Mitsubishi Chemicals et Eurotec y présenteront leurs innovations, aux côtés d'AMP-POLYMIX. (231 car.)

Topics

Piratage de compte Instagram ou Gmail : ESET met en garde contre les faux services de récupération

Piraté sur Instagram ou Gmail ? Ne payez jamais un « service de récupération ». ESET rappelle les procédures officielles des plateformes et les réflexes essentiels pour reprendre le contrôle de son compte en toute sécurité.

Du chitosane à l’IA : la tech tunisienne à l’honneur au POESAM 2026

Du chitosane issu du crabe bleu à l'IA pour enfants dyslexiques, la finale tunisienne du POESAM 2026 dresse un panorama des technologies à impact développées par une nouvelle génération d'entrepreneurs.

Samsung Galaxy Buds4 Pro : premier prix EISA 2026-2027 pour la gamme Galaxy Buds

Samsung annonce que les Galaxy Buds4 Pro ont reçu le prix EISA In-Ear Headphones 2026-2027, une première pour la gamme. Le jury international salue un son Hi-Fi fidèle et une réduction de bruit intelligente.

Anthropic signe un accord cloud de 35 Md$ avec Lambda, adossé à Nvidia

Anthropic renforce sa capacité de calcul via un accord cloud de 35 Md$ avec Lambda, adossé à Nvidia, autour d'un data center texan développé par Hut 8.

El Llama – TECH’Day 2026 : AMP Tunisie réunit les experts matières de la plasturgie technique

AMP Tunisie lance El Llama – TECH'Day, journée technique consacrée aux solutions matières de la plasturgie industrielle. Experts SABIC, Mitsubishi Chemicals et Eurotec y présenteront leurs innovations, aux côtés d'AMP-POLYMIX. (231 car.)

Galaxy S26 FE : Samsung dévoile son nouveau haut de gamme sous One UI 9

Le Galaxy S26 FE inaugure One UI 9 chez Samsung, avec Recadrage dynamique, Nightography, Assistant Photo et Gemini Omni côté image, Now Brief et Now Nudge côté IA, ainsi qu'une batterie 4 900 mAh à charge rapide 45 W.

iPhone 18 Pro : le Dark Cherry se précise avant le lancement

Le prochain iPhone 18 Pro pourrait marquer une rupture plus importante qu’un simple changement de design. Apple préparerait notamment une caméra à ouverture variable, une puce 2 nm et une nouvelle couleur Dark Cherry.

Huawei MateBook Fold : un PC pliable plus compact en 2026

Huawei pourrait changer d'échelle sur le marché des PC pliables. Un nouveau MateBook Fold, plus petit et équipé d'un écran de couverture, serait envisagé pour la fin de 2026.

Articles connexes

Catégories populaires