lundi, octobre 5, 2026
29 C
Tunisie

ESET Research déjoue une campagne de cyberespionnage ciblant des diplomates européens : LunarWeb, LunarMail et AridSpy dévoilés

AridSpy,ESET Research,le groupe Turla,LunarMail,LunarWeb,une campagne de cyberespionnage

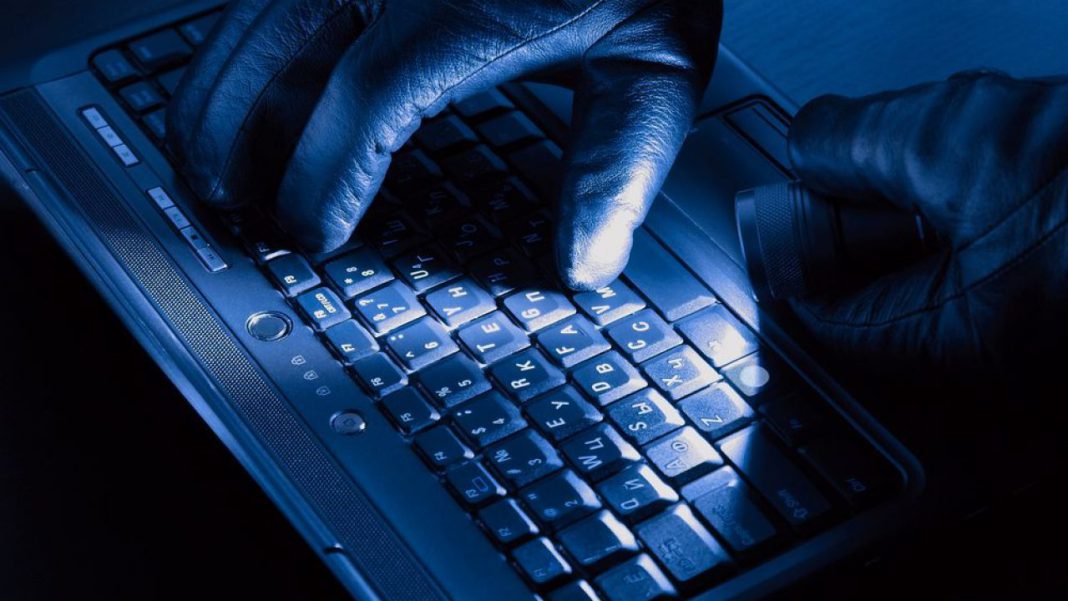
Des diplomates européens victimes d’une campagne de cyberespionnage ciblée par un groupe de pirates informatiques présumés liés au renseignement russe.

L’opération, menée par le groupe Turla, alias Snake, a compromis les serveurs de plusieurs missions diplomatiques d’un ministère des Affaires étrangères européen.

Les pirates ont utilisé deux portes dérobées inédites, LunarWeb et LunarMail, pour voler des informations sensibles, notamment des emails, des processus en cours, des captures d’écran et des informations système.

ESET Research, qui a découvert les portes dérobées, a également identifié un malware nommé AridSpy, utilisé par le groupe Arid Viper pour espionner des utilisateurs en Palestine et en Égypte.

Les deux groupes, Turla et Arid Viper, sont connus pour leurs activités de cyberespionnage ciblant des gouvernements et des organisations dans différentes régions du monde.

Les portes dérobées LunarWeb et LunarMail, sophistiquées, étaient capables d’exécuter des scripts Lua, de se cacher dans des images et d’utiliser des emails pour communiquer avec les serveurs de commande et de contrôle des pirates.

ESET estime que l’opération était le fait de plusieurs personnes, en raison des différences de style de codage observées.

Cette campagne de cyberespionnage est un rappel des menaces qui pèsent sur les organisations gouvernementales et diplomatiques.

Voici quelques exemples concrets de l’espionnage effectué par les pirates :

  • Vol d’emails : Les pirates ont pu accéder aux emails des diplomates, ce qui leur a permis de voler des informations sensibles et de suivre leurs communications.
  • Exfiltration de données : Les pirates ont également volé des informations système, telles que les détails des ordinateurs infectés, les processus en cours et les produits de sécurité installés.
  • Capture d’écran : Les pirates ont pu prendre des captures d’écran des ordinateurs des diplomates, ce qui leur a permis de voir ce qu’ils faisaient sur leurs écrans.
  • Exécution de commandes à distance : Les pirates ont pu prendre le contrôle des ordinateurs des diplomates à distance, ce qui leur a permis d’installer des logiciels malveillants, de voler des données supplémentaires et d’espionner davantage leurs activités.

Pour se protéger contre ce type d’attaque, les organisations gouvernementales et diplomatiques doivent mettre en place des mesures de sécurité robustes, notamment :

  • Utiliser des logiciels de sécurité de pointe et les maintenir à jour.
  • Former les employés aux bonnes pratiques de sécurité.
  • Mettre en place des contrôles d’accès stricts.
  • Surveiller les réseaux pour détecter les activités suspectes.
  • Partager des informations sur les cybermenaces avec d’autres organisations afin de pouvoir mieux se défendre collectivement.
  • Il est également important de rester informé des dernières menaces et vulnérabilités en matière de cybersécurité.

En conclusion, cette campagne de cyberespionnage est un événement préoccupant qui met en évidence la nécessité d’une vigilance accrue de la part des organisations gouvernementales et diplomatiques.

Articles Recents

HONOR Play20C : écran tactile arrière, 6,78 pouces et 6 000 mAh pour 459 DT en Tunisie

Écran arrière tactile, dalle de 6,78 pouces à 90 Hz, batterie de 6 000 mAh : le HONOR Play20C arrive en Tunisie à 459 dinars. Tour d'horizon des fonctions du second écran, du selfie avec la caméra principale et de la stratégie d'écosystème de HONOR.

Trafic internet automatisé : les bots dépassent les humains

Paiement via le protocole x402, refus de l'entraînement des modèles, profils d'application pour le pare-feu : Cloudflare équipe les sites pour un web où les agents IA forment un public à part entière.

Manus 2.0 : ce que change l’architecture Cascade face à Meta Muse

Manus lance Manus 2.0 et Cue, deux produits qui la placent face à Muse, l’agent IA de Meta, l’entreprise qui voulait l’acquérir pour 2 milliards de dollars avant que Pékin ne bloque l’opération.

Bedrock Managed Agents : OpenAI déploie ses agents IA entièrement sur AWS

Bedrock Managed Agents adapte l'API Agents d'OpenAI à AWS, avec AgentCore comme calcul par défaut, IAM, PrivateLink, chiffrement et CloudTrail. Objectif : sortir les agents du stade de prototype, sans que les données quittent AWS.

Galaxy Watch : ECG, tension, HRV et Heart Health Score, ce que valent les capteurs santé de Samsung

PPG, ECG et BIA dans un seul capteur, tension recalibrée tous les 28 jours, cinq signes vitaux la nuit : décryptage des fonctions cardiaques de la Galaxy Watch et de leurs limites.

Topics

HONOR Play20C : écran tactile arrière, 6,78 pouces et 6 000 mAh pour 459 DT en Tunisie

Écran arrière tactile, dalle de 6,78 pouces à 90 Hz, batterie de 6 000 mAh : le HONOR Play20C arrive en Tunisie à 459 dinars. Tour d'horizon des fonctions du second écran, du selfie avec la caméra principale et de la stratégie d'écosystème de HONOR.

Trafic internet automatisé : les bots dépassent les humains

Paiement via le protocole x402, refus de l'entraînement des modèles, profils d'application pour le pare-feu : Cloudflare équipe les sites pour un web où les agents IA forment un public à part entière.

Manus 2.0 : ce que change l’architecture Cascade face à Meta Muse

Manus lance Manus 2.0 et Cue, deux produits qui la placent face à Muse, l’agent IA de Meta, l’entreprise qui voulait l’acquérir pour 2 milliards de dollars avant que Pékin ne bloque l’opération.

Bedrock Managed Agents : OpenAI déploie ses agents IA entièrement sur AWS

Bedrock Managed Agents adapte l'API Agents d'OpenAI à AWS, avec AgentCore comme calcul par défaut, IAM, PrivateLink, chiffrement et CloudTrail. Objectif : sortir les agents du stade de prototype, sans que les données quittent AWS.

Galaxy Watch : ECG, tension, HRV et Heart Health Score, ce que valent les capteurs santé de Samsung

PPG, ECG et BIA dans un seul capteur, tension recalibrée tous les 28 jours, cinq signes vitaux la nuit : décryptage des fonctions cardiaques de la Galaxy Watch et de leurs limites.

MFA, chiffrement, hébergement agréé : ce que les nouvelles circulaires cyber tunisiennes changent pour les DSI

La circulaire n°5 et celle de la BCT dessinent un socle cyber précis : MFA sur les comptes à privilèges, chiffrement, hébergement agréé et audit annuel. Un référentiel utile, même hors périmètre.

Samsung zHBM : la mémoire empilée sur le processeur pour viser 1 000 tokens par seconde

Présentée à l’AI Infrastructure Summit de Santa Clara, la zHBM de Samsung empile la mémoire sur le processeur d’IA. Promesse : jusqu’à 8 fois plus de performances que la HBM5 et 1 000 tokens par seconde par utilisateur.

Google écope d’une amende de 403 M€ en Irlande pour l’exploitation de ses données de localisation

La DPC, principal régulateur de Google dans l'UE, lui inflige 403 M€ pour ses pratiques de suivi de la localisation entre mai 2018 et février 2020. Google doit se mettre en conformité sous six mois.

Articles connexes

Catégories populaires