dimanche, novembre 22, 2026
22 C
Tunisie

Les chercheurs d’ESET découvre un nouveau groupe d’espionnage nommé BLACKWOOD, aligné avec les intérêts chinois

Les chercheurs d’ESET ont découvert NSPX30, un implant sophistiqué utilisé par un nouveau groupe APT, nommé Blackwood par ESET. L’implant malveillant est délivré grâce au détournement de mise à jour de logiciels légitimes, la technique est dite de l’homme du milieu.

Ce groupe malveillant a mené des opérations de cyber espionnage contre des individus et des entreprises de Chine, du Japon et au Royaume-Uni.

ESET a cartographié l’évolution de NSPX30 à partir d’une version antérieure, une simple porte dérobée que nous avions nommée Project Wood. L’échantillon le plus ancien trouvé a été compilé en 2005. Celui-ci semble être l’œuvre de développeurs de logiciels malveillants expérimentés, compte tenu des techniques utilisées.

ESET estime que l’acteur malveillant aligné sur la Chine que nous avons nommé Blackwood opère depuis au moins 2018. En 2020, ESET a détecté une recrudescence d’activités malveillantes sur un système ciblé en Chine. La machine était devenue ce que l’on appelle communément un « aimant à menaces », car ESET Research a détecté des tentatives d’usage des boîtes à outils de logiciels malveillants associées à plusieurs groupes APT.

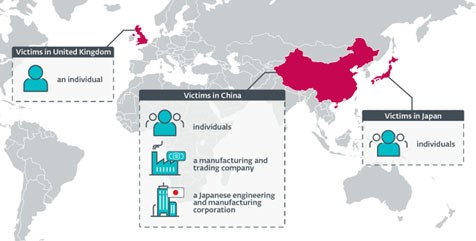
Selon la télémétrie d’ESET, l’implant NSPX30 a récemment été détecté sur un petit nombre de systèmes. Parmi les victimes figurent des individus non identifiés situés en Chine et au Japon, un sinophone non identifié et connecté au réseau d’une université de recherche publique de premier plan au Royaume-Uni, une grande entreprise de fabrication et de négoce en Chine et des bureaux basés en Chine d’une société japonaise dans le secteur de l’ingénierie et de la fabrication.

ESET a également observé que les attaquants tentent de compromettre à nouveau les systèmes en cas de perte de leur accès.

NSPX30 est un implant qui comprend plusieurs composants, tels qu’un dropper, un installateur, des chargeurs, un orchestrateur et une porte dérobée. Ces deux derniers composants ont leurs propres ensembles de plugins qui implémentent des capacités d’espionnage pour plusieurs applications, telles que Skype, Telegram, Tencent QQ et WeChat. L’implant est également capable de pénétrer lui-même dans plusieurs solutions antimalware chinoises.

À l’aide de la télémétrie d’ESET, ESET Research a déterminé que les machines sont compromises lorsqu’un logiciel légitime tente de télécharger des mises à jour à partir de serveurs légitimes à l’aide du protocole HTTP (non chiffré).

Les mises à jour logicielles détournées incluent celles de logiciels chinois populaires, tels que Tencent QQ, Sogou Pinyin et WPS Office. L’objectif de la porte dérobée est de communiquer avec son contrôleur et d’exfiltrer les données collectées ; elle est capable de prendre des captures d’écran, d’enregistrer des frappes et de collecter diverses informations.

La capacité d’interception des attaquants leur permet également d’anonymiser leur infrastructure réelle, car l’orchestrateur et la porte dérobée contactent les réseaux légitimes appartenant à Baidu pour télécharger de nouveaux composants ou exfiltrer les informations collectées. ESET estime que le trafic malveillant mais d’apparence légitime généré par NSPX30 est transféré à l’infrastructure réelle des attaquants par une mécanisme d’interception inconnu qui effectue également des attaques de type homme du milieu (AitM).

« Nous ne savons pas exactement comment les attaquants sont capables de fournir NSPX30 sous forme de mises à jour malveillantes, car nous n’avons pas encore découvert l’outil qui permet aux attaquants de compromettre leurs cibles dans un premier temps », explique Facundo Muñoz, chercheur chez ESET, qui a découvert NSPX30 et Blackwood. « Cependant, sur la base de notre propre expérience avec des acteurs malveillants alignés sur la Chine, ainsi que sur des recherches récentes sur les implants de routeurs attribués à un autre groupe aligné sur la Chine, MustangPanda, nous supposons que les attaquants déploient un implant dans les réseaux des victimes, peut-être sur des appareils réseau vulnérables, tels que des routeurs ou des passerelles », explique Muñoz.


Répartition géographique des victimes de Blackwood
Articles Recents

Samsung TV-I : le téléviseur IA qui suit les mouvements arrive au CES 2027

Détection des mouvements, recherche sur le contenu affiché, achat via la télécommande : le TV-I de Samsung concentre les ambitions IA du constructeur, qui veut vivre davantage des services que du matériel.

Orange Tunisie obtient le statut OEA : une chaîne d’approvisionnement télécoms sécurisée et accélérée

Statut OEA pour Orange Tunisie : procédures douanières simplifiées, enlèvement immédiat des marchandises et meilleure maîtrise de la supply chain, au service du développement des infrastructures et de la qualité des services numériques.

Samsung Galerie : la synchronisation avec Google remplace OneDrive sur les Galaxy

Galerie quitte OneDrive pour le stockage de Google sur One UI 9. Miniatures en local, originaux dans le cloud, quota de 15 Go partagé et suppressions répliquées : tour d’horizon technique des prérequis et des limites.

Huawei Qingyun HM650 : le premier PC de bureau sous HarmonyOS, « 100 % fabriqué en Chine » selon le constructeur

Huawei lance le Qingyun HM650, un PC de bureau sous HarmonyOS réservé aux entreprises et aux administrations. Le constructeur revendique une fabrication 100 % chinoise, mais aucune vérification indépendante n’a encore confirmé ces affirmations.

Agents IA : CloudShift détaille les menaces et les tests

Un copilote aide l’utilisateur, un agent IA automatise ses tâches. Anis Chebbi (CloudShift) insiste : avant de déployer un agent, testez ce qu’il a le droit de faire, y compris quand il sort de son contexte.

Topics

Samsung TV-I : le téléviseur IA qui suit les mouvements arrive au CES 2027

Détection des mouvements, recherche sur le contenu affiché, achat via la télécommande : le TV-I de Samsung concentre les ambitions IA du constructeur, qui veut vivre davantage des services que du matériel.

Orange Tunisie obtient le statut OEA : une chaîne d’approvisionnement télécoms sécurisée et accélérée

Statut OEA pour Orange Tunisie : procédures douanières simplifiées, enlèvement immédiat des marchandises et meilleure maîtrise de la supply chain, au service du développement des infrastructures et de la qualité des services numériques.

Samsung Galerie : la synchronisation avec Google remplace OneDrive sur les Galaxy

Galerie quitte OneDrive pour le stockage de Google sur One UI 9. Miniatures en local, originaux dans le cloud, quota de 15 Go partagé et suppressions répliquées : tour d’horizon technique des prérequis et des limites.

Huawei Qingyun HM650 : le premier PC de bureau sous HarmonyOS, « 100 % fabriqué en Chine » selon le constructeur

Huawei lance le Qingyun HM650, un PC de bureau sous HarmonyOS réservé aux entreprises et aux administrations. Le constructeur revendique une fabrication 100 % chinoise, mais aucune vérification indépendante n’a encore confirmé ces affirmations.

Agents IA : CloudShift détaille les menaces et les tests

Un copilote aide l’utilisateur, un agent IA automatise ses tâches. Anis Chebbi (CloudShift) insiste : avant de déployer un agent, testez ce qu’il a le droit de faire, y compris quand il sort de son contexte.

IA et cybersécurité : ESET détaille son approche en Tunisie

Des e-mails frauduleux plus convaincants, des attaques préparées par l’IA : les pirates ont changé d’outils. Asma Yahyaoui (ESET) explique pourquoi la riposte repose sur une plateforme unifiée et sur des équipes formées.

Samsung Galaxy S27 Pro : un écran de confidentialité pour séduire les utilisateurs premium

Le futur Samsung Galaxy S27 Pro pourrait intégrer un écran OLED Privacy Display, une technologie qui limite la visibilité latérale. Un nouveau positionnement premium pour Samsung, qui préparerait le lancement de quatre smartphones Galaxy S27 en 2027.

VAPOR PANDA : des pirates liés à la Chine ont utilisé l’IA de DeepSeek pour cibler plus de 200 organisations en 11 jours

CrowdStrike dévoile la campagne ARTEX de VAPOR PANDA : agents d’IA, DeepSeek, au moins 14 pays touchés, ministères, télécoms et groupes de défense visés. Un opérateur humain gardait pourtant la main sur les décisions clés.

Articles connexes

Catégories populaires