

jeudi, octobre 1, 2026
24.5 C
Tunisie

ESET Research : rôle technique dans la neutralisation des botnets Amadey et Stealc (MaaS)

ESET Research a fourni des renseignements techniques critiques — serveurs C&C, clés de chiffrement, identifiants de build — pour permettre le démantèlement des infrastructures d'Amadey (loader modulaire) et de Stealc (infostealer MaaS), dans le cadre d'une opération internationale impliquant Microsoft DCU, Europol et des CERT européens.

Contexte de l’opération

Dans le cadre d’une opération coordonnée de takedown, ESET Research a apporté un support technique décisif au démantèlement des infrastructures de deux familles de malwares opérant sous le modèle Malware-as-a-Service (MaaS) : Amadey, un loader modulaire multi-fonctions, et Stealc, un infostealer ciblant une large surface d’attaque. L’opération a été menée conjointement par Microsoft Digital Crimes Unit (DCU), BitSight, Lumen et Mitsui Bussan Secure Directions (MBSD).

En parallèle, l’EC3 d’Europol — avec le BKA allemand, la police néerlandaise et la police danoise — menait ses propres investigations sur Stealc dans le cadre de l’opération Endgame, assisté par IBM et Proofpoint.

Apport technique d’ESET : IoC, clés et télémétrie

L’équipe ESET Research assure le suivi d’Amadey et de Stealc depuis trois ans. Dans le cadre de cette opération, elle a partagé des données couvrant Q4 2025 – S1 2026, comprenant : adresses et configurations de serveurs C&C, clés de chiffrement par build, identifiants de campagne et d’affiliation, chemins d’URL de communication, et statistiques de télémétrie issues de l’analyse à grande échelle de milliers d’échantillons.

Jakub Tomanek, chercheur chez ESET, précise : « Nos systèmes automatisés ont permis d’identifier les artefacts les plus pertinents pour le suivi à grande échelle : infrastructures C&C, identifiants de build, clés de chiffrement, chemins d’URL et autres paramètres de configuration utilisés par les attaquants. » Ce niveau de granularité permet aux forces de l’ordre de cibler les infrastructures avec un haut taux de confiance et de minimiser les faux positifs lors des saisies.

Analyse des modèles MaaS : Amadey vs Stealc

Les deux plateformes reposent sur une architecture MaaS à panneau d’administration auto-hébergé, laissant aux affiliés la maîtrise de leur infrastructure C&C. Amadey fonctionne sur un modèle à la demande : licence initiale à 600 USD en BTC, avec facturation de 50 USD par rebuild (notamment lors d’un changement de C&C). Il intègre des modules optionnels : clipboard monitor, credential stealer et accès VNC. Stealc adopte un modèle d’abonnement à partir de 1 000 USD pour 6 mois, incluant un nombre illimité de rebuilds — facilitant la rotation d’infrastructure et la furtivité opérationnelle.

Les vecteurs d’infection observés par ESET incluent principalement : fausses mises à jour logicielles, installateurs crackés et loaders tiers. Stealc cible navigateurs, clients mail, clients FTP, plateformes de gaming, wallets crypto et extensions de navigateur. Amadey se distingue par ses capacités de déploiement de payloads et d’accès distant via VNC.

Répartition géographique et couverture télémétrique

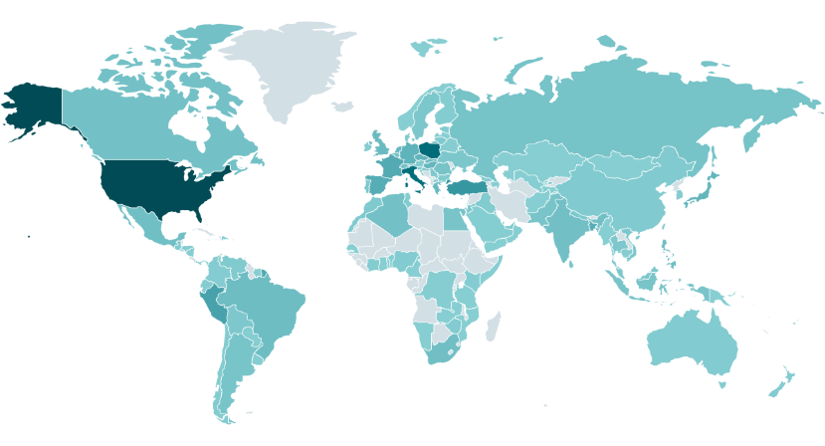
La télémétrie ESET confirme une diffusion mondiale sans clustering géographique dominant. Amadey présente ses pics de détection en Inde, Turquie, Égypte, Mexique et Espagne. Stealc se concentre davantage sur les États-Unis, la Pologne et l’Italie. Cette dispersion est cohérente avec le modèle MaaS décentralisé : chaque affilié opère indépendamment, sans coordination géographique centrale.

Continuité de la surveillance post-opération

ESET poursuit le monitoring actif des deux familles pour détecter toute tentative de reconstitution d’infrastructure. Cette opération illustre la valeur opérationnelle du threat intelligence structuré et de la coopération public-privé dans les actions de takedown de grande ampleur.
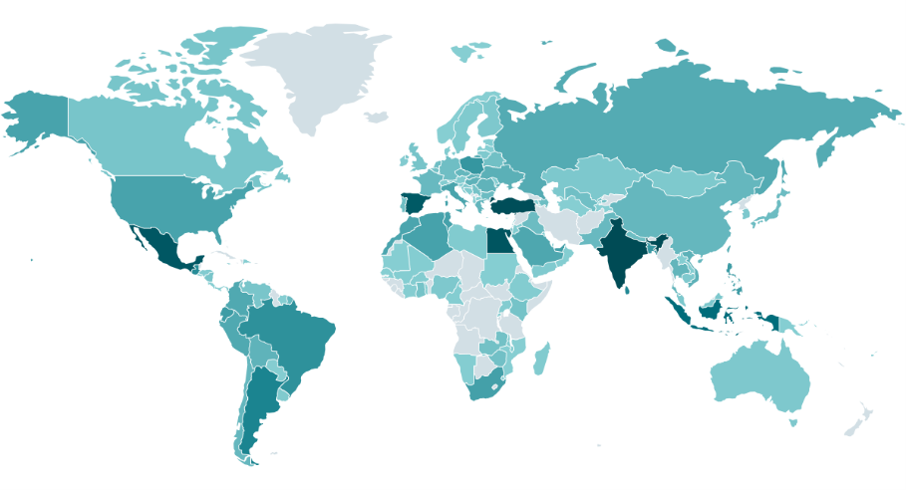
Répartition d’Amadey, carte thermique de détection (2025 à ce jour).
Répartition de Stealc, carte thermique de détection (2025 à ce jour).

Articles Recents

Trafic internet automatisé : les bots dépassent les humains

Paiement via le protocole x402, refus de l'entraînement des modèles, profils d'application pour le pare-feu : Cloudflare équipe les sites pour un web où les agents IA forment un public à part entière.

Manus 2.0 : ce que change l’architecture Cascade face à Meta Muse

Manus lance Manus 2.0 et Cue, deux produits qui la placent face à Muse, l’agent IA de Meta, l’entreprise qui voulait l’acquérir pour 2 milliards de dollars avant que Pékin ne bloque l’opération.

Bedrock Managed Agents : OpenAI déploie ses agents IA entièrement sur AWS

Bedrock Managed Agents adapte l'API Agents d'OpenAI à AWS, avec AgentCore comme calcul par défaut, IAM, PrivateLink, chiffrement et CloudTrail. Objectif : sortir les agents du stade de prototype, sans que les données quittent AWS.

Galaxy Watch : ECG, tension, HRV et Heart Health Score, ce que valent les capteurs santé de Samsung

PPG, ECG et BIA dans un seul capteur, tension recalibrée tous les 28 jours, cinq signes vitaux la nuit : décryptage des fonctions cardiaques de la Galaxy Watch et de leurs limites.

MFA, chiffrement, hébergement agréé : ce que les nouvelles circulaires cyber tunisiennes changent pour les DSI

La circulaire n°5 et celle de la BCT dessinent un socle cyber précis : MFA sur les comptes à privilèges, chiffrement, hébergement agréé et audit annuel. Un référentiel utile, même hors périmètre.

Topics

Trafic internet automatisé : les bots dépassent les humains

Paiement via le protocole x402, refus de l'entraînement des modèles, profils d'application pour le pare-feu : Cloudflare équipe les sites pour un web où les agents IA forment un public à part entière.

Manus 2.0 : ce que change l’architecture Cascade face à Meta Muse

Manus lance Manus 2.0 et Cue, deux produits qui la placent face à Muse, l’agent IA de Meta, l’entreprise qui voulait l’acquérir pour 2 milliards de dollars avant que Pékin ne bloque l’opération.

Bedrock Managed Agents : OpenAI déploie ses agents IA entièrement sur AWS

Bedrock Managed Agents adapte l'API Agents d'OpenAI à AWS, avec AgentCore comme calcul par défaut, IAM, PrivateLink, chiffrement et CloudTrail. Objectif : sortir les agents du stade de prototype, sans que les données quittent AWS.

Galaxy Watch : ECG, tension, HRV et Heart Health Score, ce que valent les capteurs santé de Samsung

PPG, ECG et BIA dans un seul capteur, tension recalibrée tous les 28 jours, cinq signes vitaux la nuit : décryptage des fonctions cardiaques de la Galaxy Watch et de leurs limites.

MFA, chiffrement, hébergement agréé : ce que les nouvelles circulaires cyber tunisiennes changent pour les DSI

La circulaire n°5 et celle de la BCT dessinent un socle cyber précis : MFA sur les comptes à privilèges, chiffrement, hébergement agréé et audit annuel. Un référentiel utile, même hors périmètre.

Samsung zHBM : la mémoire empilée sur le processeur pour viser 1 000 tokens par seconde

Présentée à l’AI Infrastructure Summit de Santa Clara, la zHBM de Samsung empile la mémoire sur le processeur d’IA. Promesse : jusqu’à 8 fois plus de performances que la HBM5 et 1 000 tokens par seconde par utilisateur.

Google écope d’une amende de 403 M€ en Irlande pour l’exploitation de ses données de localisation

La DPC, principal régulateur de Google dans l'UE, lui inflige 403 M€ pour ses pratiques de suivi de la localisation entre mai 2018 et février 2020. Google doit se mettre en conformité sous six mois.

Galaxy Z Fold8 : le PDG de NVIDIA Jensen Huang dégaine le pliable Samsung sur scène

Le CEO de NVIDIA a répondu sur scène à un appel de la Maison Blanche avec son Galaxy Z Fold8, sans que les informations affichées ne soient visibles à l'écran. Retour sur l'évolution du pliable Samsung, devenu un outil de productivité pensé pour la fiabilité et la confidentialité.

Articles connexes

Catégories populaires
