



C’est une évolution significative dans l’arsenal d’un groupe de cyberespionnage déjà bien documenté. ESET Research vient de publier l’analyse technique de deux variantes Windows inédites de la porte dérobée SprySOCKS — jusqu’ici uniquement connue sous Linux — attribuées au groupe APT FishMonger, une émanation du collectif Winnti vraisemblablement opérée depuis Chengdu par le sous-traitant chinois I-SOON.
De Linux à Windows : un portage technique complet, avec ajouts propriétaires
Les deux nouvelles variantes, baptisées WIN_DRV et WIN_PLUS, ont été repérées pour la première fois sur VirusTotal en avril 2024. La télémétrie d’ESET confirme cependant qu’elles étaient opérationnellement actives dès 2023, ciblant des entités gouvernementales au Honduras, à Taïwan, en Thaïlande et au Pakistan.
Sur le plan architectural, WIN_DRV et WIN_PLUS conservent le socle de leur homologue Linux : même protocole C2, mêmes mécanismes de chiffrement, même logique de dispatch des commandes. Le portage ne s’est pas limité à une simple traduction de code — il intègre des couches spécifiques à l’environnement Windows, et notamment un composant en mode noyau qui change fondamentalement le profil de furtivité du malware.
WIN_DRV : 30+ commandes C2 et un pilote noyau pour disparaître du radar
La variante WIN_DRV expose plus de trente commandes de contrôle à distance couvrant la reconnaissance système, l’énumération des processus, la gestion des services Windows et un ensemble complet d’opérations sur le système de fichiers. Elle supporte les transports TCP, UDP et WebSocket pour ses communications avec l’infrastructure C2, offrant aux opérateurs une flexibilité tactique selon l’environnement cible.
Mais c’est son pilote noyau qui constitue l’innovation technique centrale. Ce composant, chargé en mode kernel, assure la dissimulation complète des artefacts liés au malware : connexions réseau, processus actifs, fichiers sur disque et clés de registre deviennent invisibles depuis l’espace utilisateur. Aucun outil de diagnostic standard — netstat, Process Explorer, ou un simple gestionnaire de tâches — ne peut les détecter.
Plus subtil encore, ce pilote implémente un mécanisme de détournement du trafic TCP entrant. Il surveille le flux réseau à la recherche d’un motif spécifique, et lorsqu’il le détecte, redirige silencieusement les paquets vers un port d’écoute interne que le malware maintient caché. Résultat : les opérateurs de FishMonger peuvent envoyer leurs commandes sur n’importe quel port TCP de la machine compromise sans que ce port n’apparaisse jamais dans les tables de connexions actives. Une technique qui complique sérieusement toute tentative de détection réseau par corrélation de ports.
« La version Windows conserve l’essentiel de l’architecture de son équivalent Linux, notamment le protocole de communication C2, les mécanismes de chiffrement et la logique de traitement des commandes. Elle intègre toutefois des fonctionnalités propres à Windows et renforce considérablement ses capacités de dissimulation grâce à l’utilisation de pilotes noyau », souligne Martin Smolár, le chercheur ESET à l’origine de la découverte.
Hypothesis bootkit UEFI : CVE-2023-24932 dans la chaîne d’infection ?
La télémétrie d’ESET soulève une hypothèse que les équipes de sécurité ne peuvent pas ignorer : certaines chaînes d’attaque impliquant SprySOCKS pourraient intégrer un bootkit UEFI, potentiellement via l’exploitation de la vulnérabilité CVE-2023-24932 — une faille de Secure Boot affectant Windows, divulguée en 2023. Si cette piste se confirme, FishMonger disposerait d’une capacité de persistance pré-OS capable de survivre à une réinstallation complète du système d’exploitation, ce qui placerait ce groupe parmi les acteurs APT les plus avancés techniquement sur le plan de la persistance.
Martin Smolár est explicite sur ce point : « Compte tenu des éléments laissant entrevoir une possible implication dans des attaques reposant sur des bootkits UEFI, nous recommandons aux organisations de surveiller attentivement les activités de ce groupe. »
FishMonger : un acteur APT aux multiples facettes, un arsenal en constante évolution
FishMonger — également tracké sous les identifiants Earth Lusca, TAG-22, Aquatic Panda et Red Dev 10 — est actif depuis plusieurs années. ESET Research avait déjà mis en lumière ses opérations en 2020, lors d’attaques de type watering hole visant des universités de Hong Kong dans le contexte des protestations pro-démocratie. Ses cibles sont exclusivement stratégiques : institutions gouvernementales, organismes académiques à fort potentiel de renseignement.
Son catalogue d’outils reflète la maturité opérationnelle du groupe : ShadowPad, Spyder, Cobalt Strike, FunnySwitch, BIOPASS RAT, et désormais SprySOCKS en version Windows. La capacité à porter et enrichir ses outils d’une plateforme à l’autre — en y intégrant des techniques avancées comme le rootkit noyau — témoigne d’une équipe de développement structurée et bien financée.
L’analyse complète, incluant les indicateurs de compromission et les détails techniques de l’implémentation du pilote noyau, est disponible sur WeLiveSecurity.com : « FishMonger’s upgraded arsenal: SprySOCKS for Windows ».
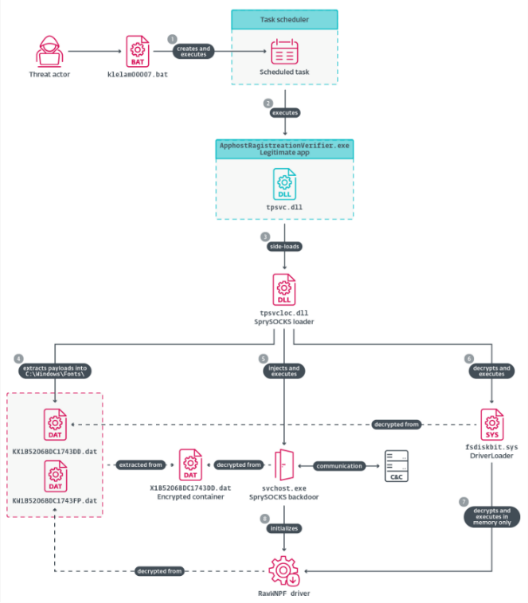
Chaîne d’exécution de la variante SprySOCKS WIN_DRV.



