

dimanche, novembre 15, 2026
17.7 C
Tunisie

ESET Research : PromptSpy inaugure l’ère de la persistance Android assistée par GenAI (Gemini)

ESET Research vient de documenter PromptSpy, une menace Android hybride marquant une rupture technologique. En intégrant l'IA générative Gemini dans son flux d'exécution, ce spyware automatise la manipulation d'interface pour garantir sa persistance et l'exfiltration de données via un module VNC.

L’intégration de l’intelligence artificielle dans l’écosystème cybercriminel franchit une étape critique. ESET Research a identifié PromptSpy, le premier malware Android dont la chaîne d’exécution repose structurellement sur l’IA générative. Après la découverte de PromptLock en août 2025, cette nouvelle famille de spywares démontre que l’IA n’est plus un simple gadget de conception, mais un moteur de persistance dynamique.

Analyse du vecteur de persistance : L’IA comme orchestrateur d’UI

La singularité de PromptSpy réside dans son exploitation de l’API du modèle Gemini de Google. Plutôt que d’utiliser des scripts statiques pour masquer son activité, le malware interroge le LLM (Large Language Model) pour analyser le contexte visuel de l’appareil.

L’IA fournit des instructions précises pour verrouiller l’application malveillante dans la liste des « Recents » (multitâche). En simulant l’activation de l’icône de cadenas présente sur de nombreuses surcouches Android, PromptSpy empêche le système ou l’utilisateur de purger le processus en arrière-plan.

« L’IA permet au malware de s’affranchir des différences de fragmentation d’Android. Il devient agnostique du modèle de smartphone ou de la version de l’OS », précise Lukáš Štefanko, chercheur senior chez ESET.

Anatomie technique de la charge utile

Le cœur transactionnel de PromptSpy est l’exfiltration massive de données, facilitée par une architecture modulaire :

  • Module VNC (Virtual Network Computing) : Le malware déploie un serveur VNC permettant un contrôle distant intégral (Remote Access).
  • Abus des Services d’Accessibilité : PromptSpy détourne ces services pour générer des superpositions invisibles (overlays), bloquant toute tentative de désinstallation manuelle dans les paramètres système.
  • Chiffrement AES : Les communications avec le serveur de Command & Control (C2) sont protégées par un chiffrement AES robuste, compliquant l’analyse de flux réseau.
  • Data Harvesting : Capture systématique des entrées sur l’écran de verrouillage (Keylogging visuel) et enregistrement vidéo continu de l’activité utilisateur.

Ciblage et Attribution : L’opération « MorganArg »

Le malware se propage sous l’alias MorganArg, usurpant l’identité visuelle de la banque JP Morgan Chase. Les indices linguistiques et la version en cache du site de diffusion pointent vers une campagne ciblée sur l’Argentine.

Bien que le modèle d’IA et le « prompt » associé soient actuellement codés en dur dans le binaire (empêchant une mutation dynamique côté serveur), cette approche en « Proof of Concept » (PoC) montre une scalabilité inquiétante pour les futures variantes.

Évitement et Remédiation

PromptSpy évite le Google Play Store et privilégie le sideloading via des sites dédiés. En tant que partenaire de l’App Defense Alliance, ESET a partagé ces signatures avec Google, garantissant une détection par Google Play Protect.

Protocole de désinfection ESET : En raison du verrouillage des services d’accessibilité, la suppression nécessite une interruption de la couche applicative tierce :

  1. Boot en Mode Sans Échec (Safe Mode).
  2. Navigation vers Paramètres > Applications > MorganArg.
  3. Exécution de la désinstallation (les services de superposition étant inactifs dans ce mode).

L’émergence de PromptSpy confirme que la flexibilité offerte par la GenAI est désormais un levier d’automatisation pour l’ingénierie sociale et la persistance logicielle.
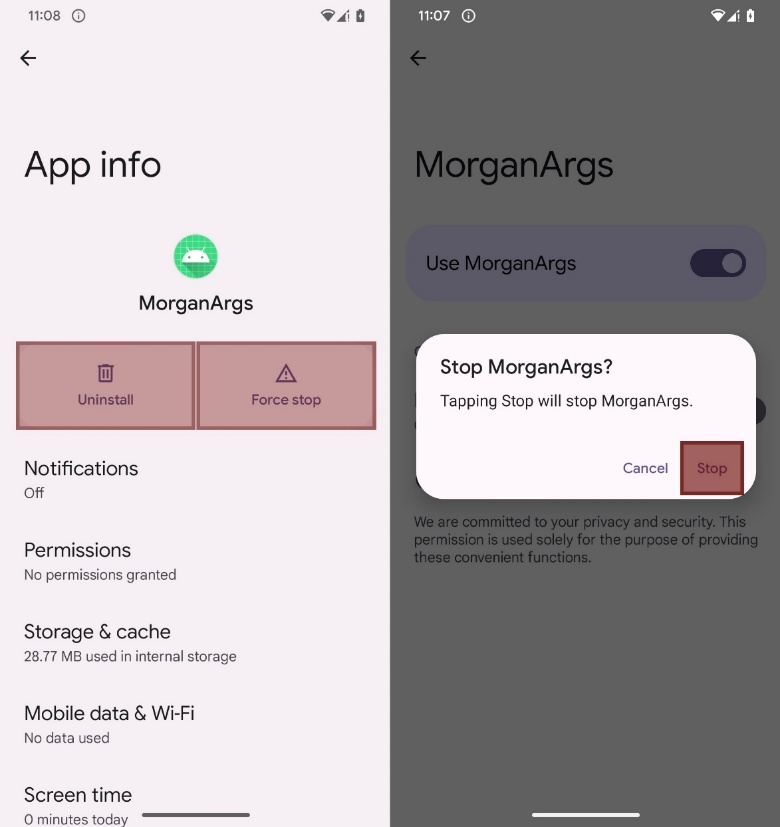
PromptSpy - Rectangles invisibles (affichés en couleur pour plus de clarté) couvrant des boutons spécifiques.
PromptSpy – Rectangles invisibles (affichés en couleur pour plus de clarté) couvrant des boutons spécifiques.

Articles Recents

Orange Tunisie obtient le statut OEA : une chaîne d’approvisionnement télécoms sécurisée et accélérée

Statut OEA pour Orange Tunisie : procédures douanières simplifiées, enlèvement immédiat des marchandises et meilleure maîtrise de la supply chain, au service du développement des infrastructures et de la qualité des services numériques.

Samsung Galerie : la synchronisation avec Google remplace OneDrive sur les Galaxy

Galerie quitte OneDrive pour le stockage de Google sur One UI 9. Miniatures en local, originaux dans le cloud, quota de 15 Go partagé et suppressions répliquées : tour d’horizon technique des prérequis et des limites.

Huawei Qingyun HM650 : le premier PC de bureau sous HarmonyOS, « 100 % fabriqué en Chine » selon le constructeur

Huawei lance le Qingyun HM650, un PC de bureau sous HarmonyOS réservé aux entreprises et aux administrations. Le constructeur revendique une fabrication 100 % chinoise, mais aucune vérification indépendante n’a encore confirmé ces affirmations.

Agents IA : CloudShift détaille les menaces et les tests

Un copilote aide l’utilisateur, un agent IA automatise ses tâches. Anis Chebbi (CloudShift) insiste : avant de déployer un agent, testez ce qu’il a le droit de faire, y compris quand il sort de son contexte.

IA et cybersécurité : ESET détaille son approche en Tunisie

Des e-mails frauduleux plus convaincants, des attaques préparées par l’IA : les pirates ont changé d’outils. Asma Yahyaoui (ESET) explique pourquoi la riposte repose sur une plateforme unifiée et sur des équipes formées.

Topics

Orange Tunisie obtient le statut OEA : une chaîne d’approvisionnement télécoms sécurisée et accélérée

Statut OEA pour Orange Tunisie : procédures douanières simplifiées, enlèvement immédiat des marchandises et meilleure maîtrise de la supply chain, au service du développement des infrastructures et de la qualité des services numériques.

Samsung Galerie : la synchronisation avec Google remplace OneDrive sur les Galaxy

Galerie quitte OneDrive pour le stockage de Google sur One UI 9. Miniatures en local, originaux dans le cloud, quota de 15 Go partagé et suppressions répliquées : tour d’horizon technique des prérequis et des limites.

Huawei Qingyun HM650 : le premier PC de bureau sous HarmonyOS, « 100 % fabriqué en Chine » selon le constructeur

Huawei lance le Qingyun HM650, un PC de bureau sous HarmonyOS réservé aux entreprises et aux administrations. Le constructeur revendique une fabrication 100 % chinoise, mais aucune vérification indépendante n’a encore confirmé ces affirmations.

Agents IA : CloudShift détaille les menaces et les tests

Un copilote aide l’utilisateur, un agent IA automatise ses tâches. Anis Chebbi (CloudShift) insiste : avant de déployer un agent, testez ce qu’il a le droit de faire, y compris quand il sort de son contexte.

IA et cybersécurité : ESET détaille son approche en Tunisie

Des e-mails frauduleux plus convaincants, des attaques préparées par l’IA : les pirates ont changé d’outils. Asma Yahyaoui (ESET) explique pourquoi la riposte repose sur une plateforme unifiée et sur des équipes formées.

Samsung Galaxy S27 Pro : un écran de confidentialité pour séduire les utilisateurs premium

Le futur Samsung Galaxy S27 Pro pourrait intégrer un écran OLED Privacy Display, une technologie qui limite la visibilité latérale. Un nouveau positionnement premium pour Samsung, qui préparerait le lancement de quatre smartphones Galaxy S27 en 2027.

VAPOR PANDA : des pirates liés à la Chine ont utilisé l’IA de DeepSeek pour cibler plus de 200 organisations en 11 jours

CrowdStrike dévoile la campagne ARTEX de VAPOR PANDA : agents d’IA, DeepSeek, au moins 14 pays touchés, ministères, télécoms et groupes de défense visés. Un opérateur humain gardait pourtant la main sur les décisions clés.

IA et failles open source : plus de 14 000 vulnérabilités détectées, les mainteneurs dépassés

L'IA découvre les failles logicielles plus vite que les humains ne peuvent les corriger. Entre rapports non relus, correctifs record chez Microsoft et Google, et exploits générés à partir de correctifs publics, la sécurité open source change d'échelle.

Articles connexes

Catégories populaires
