lundi, novembre 16, 2026
17.4 C
Tunisie

ESET participe au démantèlement mondial de Lumma Stealer, l’un des malwares les plus dangereux

Une coalition internationale menée par Microsoft et ESET vient de porter un coup décisif contre Lumma Stealer, l'un des logiciels de vol de données les plus redoutables au monde. Cette opération coordonnée a paralysé l'infrastructure criminelle et saisi des milliers de domaines malveillants.

Une alliance internationale contre la cybercriminalité

ESET, leader mondial de la cybersécurité, annonce sa participation à une opération de démantèlement sans précédent contre Lumma Stealer, l’un des voleurs d’informations les plus prolifiques de ces dernières années. Cette intervention coordonnée, orchestrée par Microsoft, a mobilisé un consortium international comprenant BitSight, Lumen, Cloudflare, CleanDNS et GMO Registry pour neutraliser définitivement cette menace cybercriminelle majeure.

L’opération s’est soldée par la paralysie complète du botnet Lumma Stealer grâce à la saisie judiciaire de l’ensemble de son infrastructure malveillante. Les autorités américaines, en collaboration avec Europol et le Centre japonais de contrôle de la cybercriminalité, ont simultanément fermé la place de marché clandestine où s’échangeaient les données volées.

Lumma Stealer : une menace planétaire d’envergure industrielle

Depuis deux ans, Lumma Stealer terrorise les utilisateurs du monde entier en opérant selon un modèle économique sophistiqué de « Malware-as-a-Service ». Ce système d’abonnement criminel permettait aux cybercriminels de payer entre 250 et 1000 dollars mensuels pour accéder aux dernières versions du malware et à son infrastructure de commandement.

Les chiffres révélés par ESET illustrent l’ampleur phénoménale de cette menace : entre juin 2024 et mai 2025, les chercheurs ont identifié 3 353 domaines de commande et contrôle distincts, soit une moyenne de 74 nouveaux domaines malveillants créés chaque semaine. Cette prolifération témoigne de la sophistication et de la persistance des opérateurs criminels.

L’expertise technique d’ESET au cœur de l’opération

« Les systèmes automatisés d’ESET ont traité des dizaines de milliers d’échantillons de Lumma Stealer, les disséquant pour en extraire des éléments clés, tels que des serveurs C&C et des identifiants d’affiliés », explique Jakub Tomanek, chercheur spécialisé chez ESET. Cette analyse technique approfondie a permis de cartographier l’ensemble de l’écosystème criminel et de suivre ses évolutions constantes.

La contribution d’ESET s’est révélée cruciale grâce à sa surveillance continue du malware et à sa capacité à anticiper les mises à jour développées par les cybercriminels. L’entreprise a documenté des modifications régulières allant de corrections mineures à des transformations majeures des protocoles de chiffrement et de communication réseau.

Un écosystème criminel hautement organisé

Lumma Stealer ne se contentait pas de voler des informations : il alimentait tout un écosystème cybercriminel. Les données dérobées étaient revendues par des courtiers en accès initial à diverses organisations criminelles, notamment des groupes de ransomware, transformant chaque infection en tremplin vers des attaques plus dévastatrices.

Les opérateurs avaient développé une plateforme Telegram dotée d’un système de notation permettant aux affiliés de commercialiser directement les informations volées. Cette professionnalisation du crime numérique illustre l’évolution inquiétante des menaces cybercriminelles vers des modèles économiques structurés.
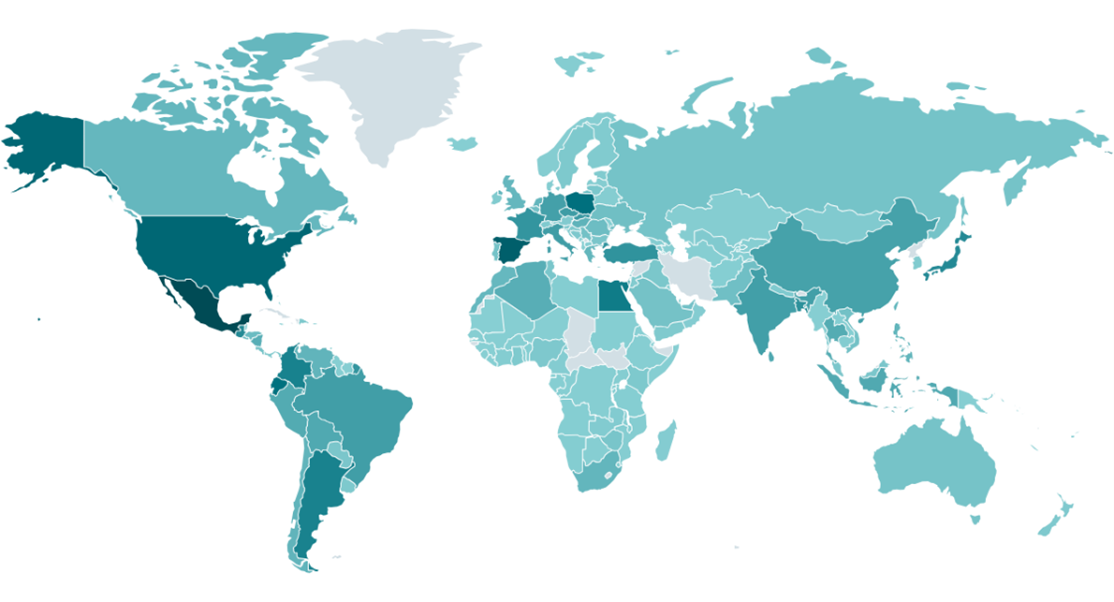
Taux de détection de Lumma Stealer basé sur la télémétrie ESET (données depuis juillet 2024)

Une victoire juridique et technique

L’unité de lutte contre les crimes numériques de Microsoft a obtenu une ordonnance judiciaire du tribunal de Géorgie autorisant la saisie et le blocage des domaines malveillants. Parallèlement, le ministère américain de la Justice a neutralisé le panneau de contrôle central et fermé la place de marché clandestine de Lumma Stealer.

Cette approche coordonnée, associant expertise technique privée et action judiciaire publique, démontre l’efficacité des partenariats public-privé dans la lutte contre la cybercriminalité organisée.

Surveillance continue et vigilance renforcée

« Cette opération de perturbation mondiale a été rendue possible grâce à notre suivi à long terme de Lumma Stealer », souligne Jakub Tomanek. Bien que l’infrastructure d’exfiltration soit désormais non fonctionnelle, ESET maintient sa surveillance des autres voleurs d’informations tout en monitant attentivement d’éventuelles tentatives de résurrection de Lumma Stealer.

Cette victoire contre Lumma Stealer marque une étape décisive dans la lutte internationale contre les malwares de nouvelle génération, démontrant qu’une coordination efficace entre acteurs privés et autorités publiques peut neutraliser même les menaces cybercriminelles les plus sophistiquées.
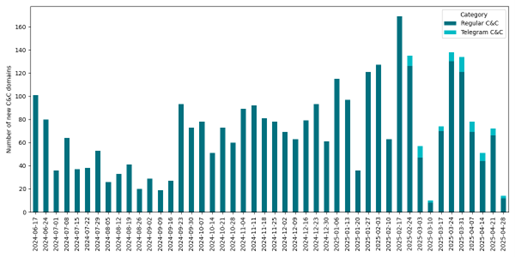
Nombre hebdomadaire de nouveaux domaines C&C

Articles Recents

Orange Tunisie obtient le statut OEA : une chaîne d’approvisionnement télécoms sécurisée et accélérée

Statut OEA pour Orange Tunisie : procédures douanières simplifiées, enlèvement immédiat des marchandises et meilleure maîtrise de la supply chain, au service du développement des infrastructures et de la qualité des services numériques.

Samsung Galerie : la synchronisation avec Google remplace OneDrive sur les Galaxy

Galerie quitte OneDrive pour le stockage de Google sur One UI 9. Miniatures en local, originaux dans le cloud, quota de 15 Go partagé et suppressions répliquées : tour d’horizon technique des prérequis et des limites.

Huawei Qingyun HM650 : le premier PC de bureau sous HarmonyOS, « 100 % fabriqué en Chine » selon le constructeur

Huawei lance le Qingyun HM650, un PC de bureau sous HarmonyOS réservé aux entreprises et aux administrations. Le constructeur revendique une fabrication 100 % chinoise, mais aucune vérification indépendante n’a encore confirmé ces affirmations.

Agents IA : CloudShift détaille les menaces et les tests

Un copilote aide l’utilisateur, un agent IA automatise ses tâches. Anis Chebbi (CloudShift) insiste : avant de déployer un agent, testez ce qu’il a le droit de faire, y compris quand il sort de son contexte.

IA et cybersécurité : ESET détaille son approche en Tunisie

Des e-mails frauduleux plus convaincants, des attaques préparées par l’IA : les pirates ont changé d’outils. Asma Yahyaoui (ESET) explique pourquoi la riposte repose sur une plateforme unifiée et sur des équipes formées.

Topics

Orange Tunisie obtient le statut OEA : une chaîne d’approvisionnement télécoms sécurisée et accélérée

Statut OEA pour Orange Tunisie : procédures douanières simplifiées, enlèvement immédiat des marchandises et meilleure maîtrise de la supply chain, au service du développement des infrastructures et de la qualité des services numériques.

Samsung Galerie : la synchronisation avec Google remplace OneDrive sur les Galaxy

Galerie quitte OneDrive pour le stockage de Google sur One UI 9. Miniatures en local, originaux dans le cloud, quota de 15 Go partagé et suppressions répliquées : tour d’horizon technique des prérequis et des limites.

Huawei Qingyun HM650 : le premier PC de bureau sous HarmonyOS, « 100 % fabriqué en Chine » selon le constructeur

Huawei lance le Qingyun HM650, un PC de bureau sous HarmonyOS réservé aux entreprises et aux administrations. Le constructeur revendique une fabrication 100 % chinoise, mais aucune vérification indépendante n’a encore confirmé ces affirmations.

Agents IA : CloudShift détaille les menaces et les tests

Un copilote aide l’utilisateur, un agent IA automatise ses tâches. Anis Chebbi (CloudShift) insiste : avant de déployer un agent, testez ce qu’il a le droit de faire, y compris quand il sort de son contexte.

IA et cybersécurité : ESET détaille son approche en Tunisie

Des e-mails frauduleux plus convaincants, des attaques préparées par l’IA : les pirates ont changé d’outils. Asma Yahyaoui (ESET) explique pourquoi la riposte repose sur une plateforme unifiée et sur des équipes formées.

Samsung Galaxy S27 Pro : un écran de confidentialité pour séduire les utilisateurs premium

Le futur Samsung Galaxy S27 Pro pourrait intégrer un écran OLED Privacy Display, une technologie qui limite la visibilité latérale. Un nouveau positionnement premium pour Samsung, qui préparerait le lancement de quatre smartphones Galaxy S27 en 2027.

VAPOR PANDA : des pirates liés à la Chine ont utilisé l’IA de DeepSeek pour cibler plus de 200 organisations en 11 jours

CrowdStrike dévoile la campagne ARTEX de VAPOR PANDA : agents d’IA, DeepSeek, au moins 14 pays touchés, ministères, télécoms et groupes de défense visés. Un opérateur humain gardait pourtant la main sur les décisions clés.

IA et failles open source : plus de 14 000 vulnérabilités détectées, les mainteneurs dépassés

L'IA découvre les failles logicielles plus vite que les humains ne peuvent les corriger. Entre rapports non relus, correctifs record chez Microsoft et Google, et exploits générés à partir de correctifs publics, la sécurité open source change d'échelle.

Articles connexes

Catégories populaires