

dimanche, novembre 15, 2026
17.7 C
Tunisie

ESET Research : rôle technique dans la neutralisation des botnets Amadey et Stealc (MaaS)

ESET Research a fourni des renseignements techniques critiques — serveurs C&C, clés de chiffrement, identifiants de build — pour permettre le démantèlement des infrastructures d'Amadey (loader modulaire) et de Stealc (infostealer MaaS), dans le cadre d'une opération internationale impliquant Microsoft DCU, Europol et des CERT européens.

Contexte de l’opération

Dans le cadre d’une opération coordonnée de takedown, ESET Research a apporté un support technique décisif au démantèlement des infrastructures de deux familles de malwares opérant sous le modèle Malware-as-a-Service (MaaS) : Amadey, un loader modulaire multi-fonctions, et Stealc, un infostealer ciblant une large surface d’attaque. L’opération a été menée conjointement par Microsoft Digital Crimes Unit (DCU), BitSight, Lumen et Mitsui Bussan Secure Directions (MBSD).

En parallèle, l’EC3 d’Europol — avec le BKA allemand, la police néerlandaise et la police danoise — menait ses propres investigations sur Stealc dans le cadre de l’opération Endgame, assisté par IBM et Proofpoint.

Apport technique d’ESET : IoC, clés et télémétrie

L’équipe ESET Research assure le suivi d’Amadey et de Stealc depuis trois ans. Dans le cadre de cette opération, elle a partagé des données couvrant Q4 2025 – S1 2026, comprenant : adresses et configurations de serveurs C&C, clés de chiffrement par build, identifiants de campagne et d’affiliation, chemins d’URL de communication, et statistiques de télémétrie issues de l’analyse à grande échelle de milliers d’échantillons.

Jakub Tomanek, chercheur chez ESET, précise : « Nos systèmes automatisés ont permis d’identifier les artefacts les plus pertinents pour le suivi à grande échelle : infrastructures C&C, identifiants de build, clés de chiffrement, chemins d’URL et autres paramètres de configuration utilisés par les attaquants. » Ce niveau de granularité permet aux forces de l’ordre de cibler les infrastructures avec un haut taux de confiance et de minimiser les faux positifs lors des saisies.

Analyse des modèles MaaS : Amadey vs Stealc

Les deux plateformes reposent sur une architecture MaaS à panneau d’administration auto-hébergé, laissant aux affiliés la maîtrise de leur infrastructure C&C. Amadey fonctionne sur un modèle à la demande : licence initiale à 600 USD en BTC, avec facturation de 50 USD par rebuild (notamment lors d’un changement de C&C). Il intègre des modules optionnels : clipboard monitor, credential stealer et accès VNC. Stealc adopte un modèle d’abonnement à partir de 1 000 USD pour 6 mois, incluant un nombre illimité de rebuilds — facilitant la rotation d’infrastructure et la furtivité opérationnelle.

Les vecteurs d’infection observés par ESET incluent principalement : fausses mises à jour logicielles, installateurs crackés et loaders tiers. Stealc cible navigateurs, clients mail, clients FTP, plateformes de gaming, wallets crypto et extensions de navigateur. Amadey se distingue par ses capacités de déploiement de payloads et d’accès distant via VNC.

Répartition géographique et couverture télémétrique

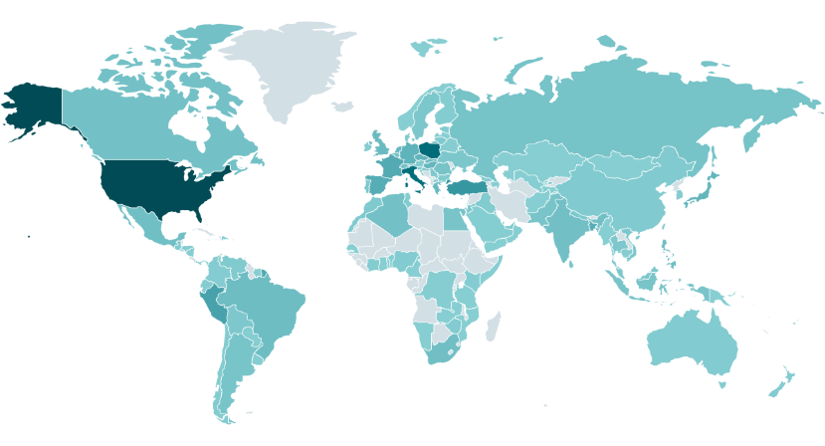
La télémétrie ESET confirme une diffusion mondiale sans clustering géographique dominant. Amadey présente ses pics de détection en Inde, Turquie, Égypte, Mexique et Espagne. Stealc se concentre davantage sur les États-Unis, la Pologne et l’Italie. Cette dispersion est cohérente avec le modèle MaaS décentralisé : chaque affilié opère indépendamment, sans coordination géographique centrale.

Continuité de la surveillance post-opération

ESET poursuit le monitoring actif des deux familles pour détecter toute tentative de reconstitution d’infrastructure. Cette opération illustre la valeur opérationnelle du threat intelligence structuré et de la coopération public-privé dans les actions de takedown de grande ampleur.
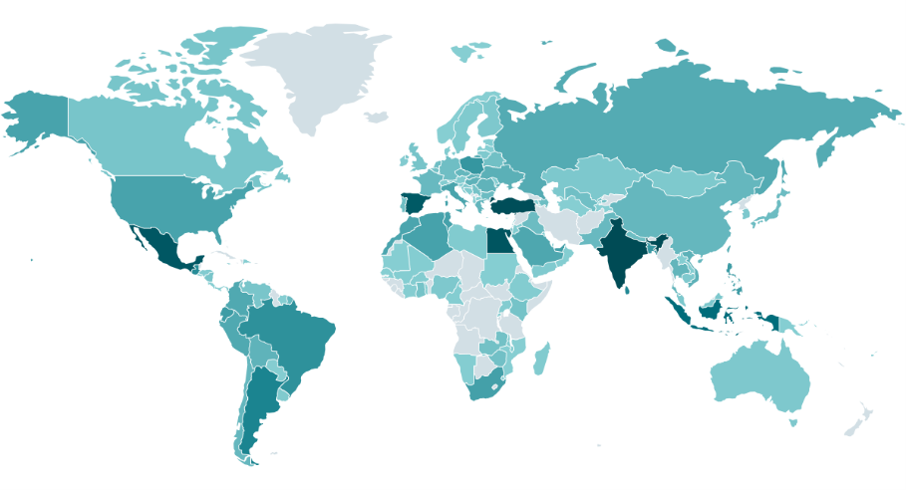
Répartition d’Amadey, carte thermique de détection (2025 à ce jour).
Répartition de Stealc, carte thermique de détection (2025 à ce jour).

Articles Recents

Orange Tunisie obtient le statut OEA : une chaîne d’approvisionnement télécoms sécurisée et accélérée

Statut OEA pour Orange Tunisie : procédures douanières simplifiées, enlèvement immédiat des marchandises et meilleure maîtrise de la supply chain, au service du développement des infrastructures et de la qualité des services numériques.

Samsung Galerie : la synchronisation avec Google remplace OneDrive sur les Galaxy

Galerie quitte OneDrive pour le stockage de Google sur One UI 9. Miniatures en local, originaux dans le cloud, quota de 15 Go partagé et suppressions répliquées : tour d’horizon technique des prérequis et des limites.

Huawei Qingyun HM650 : le premier PC de bureau sous HarmonyOS, « 100 % fabriqué en Chine » selon le constructeur

Huawei lance le Qingyun HM650, un PC de bureau sous HarmonyOS réservé aux entreprises et aux administrations. Le constructeur revendique une fabrication 100 % chinoise, mais aucune vérification indépendante n’a encore confirmé ces affirmations.

Agents IA : CloudShift détaille les menaces et les tests

Un copilote aide l’utilisateur, un agent IA automatise ses tâches. Anis Chebbi (CloudShift) insiste : avant de déployer un agent, testez ce qu’il a le droit de faire, y compris quand il sort de son contexte.

IA et cybersécurité : ESET détaille son approche en Tunisie

Des e-mails frauduleux plus convaincants, des attaques préparées par l’IA : les pirates ont changé d’outils. Asma Yahyaoui (ESET) explique pourquoi la riposte repose sur une plateforme unifiée et sur des équipes formées.

Topics

Orange Tunisie obtient le statut OEA : une chaîne d’approvisionnement télécoms sécurisée et accélérée

Statut OEA pour Orange Tunisie : procédures douanières simplifiées, enlèvement immédiat des marchandises et meilleure maîtrise de la supply chain, au service du développement des infrastructures et de la qualité des services numériques.

Samsung Galerie : la synchronisation avec Google remplace OneDrive sur les Galaxy

Galerie quitte OneDrive pour le stockage de Google sur One UI 9. Miniatures en local, originaux dans le cloud, quota de 15 Go partagé et suppressions répliquées : tour d’horizon technique des prérequis et des limites.

Huawei Qingyun HM650 : le premier PC de bureau sous HarmonyOS, « 100 % fabriqué en Chine » selon le constructeur

Huawei lance le Qingyun HM650, un PC de bureau sous HarmonyOS réservé aux entreprises et aux administrations. Le constructeur revendique une fabrication 100 % chinoise, mais aucune vérification indépendante n’a encore confirmé ces affirmations.

Agents IA : CloudShift détaille les menaces et les tests

Un copilote aide l’utilisateur, un agent IA automatise ses tâches. Anis Chebbi (CloudShift) insiste : avant de déployer un agent, testez ce qu’il a le droit de faire, y compris quand il sort de son contexte.

IA et cybersécurité : ESET détaille son approche en Tunisie

Des e-mails frauduleux plus convaincants, des attaques préparées par l’IA : les pirates ont changé d’outils. Asma Yahyaoui (ESET) explique pourquoi la riposte repose sur une plateforme unifiée et sur des équipes formées.

Samsung Galaxy S27 Pro : un écran de confidentialité pour séduire les utilisateurs premium

Le futur Samsung Galaxy S27 Pro pourrait intégrer un écran OLED Privacy Display, une technologie qui limite la visibilité latérale. Un nouveau positionnement premium pour Samsung, qui préparerait le lancement de quatre smartphones Galaxy S27 en 2027.

VAPOR PANDA : des pirates liés à la Chine ont utilisé l’IA de DeepSeek pour cibler plus de 200 organisations en 11 jours

CrowdStrike dévoile la campagne ARTEX de VAPOR PANDA : agents d’IA, DeepSeek, au moins 14 pays touchés, ministères, télécoms et groupes de défense visés. Un opérateur humain gardait pourtant la main sur les décisions clés.

IA et failles open source : plus de 14 000 vulnérabilités détectées, les mainteneurs dépassés

L'IA découvre les failles logicielles plus vite que les humains ne peuvent les corriger. Entre rapports non relus, correctifs record chez Microsoft et Google, et exploits générés à partir de correctifs publics, la sécurité open source change d'échelle.

Articles connexes

Catégories populaires
