
Découverte et attribution : un nouvel acteur distinct
En janvier 2025, les équipes de threat intelligence d’ESET ont identifié une porte dérobée inédite — LaxGopher — sur un système appartenant à une institution gouvernementale mongole. L’investigation post-compromise a permis de cartographier un cluster d’activité complet, désormais suivi sous le nom GopherWhisper.
L’absence de similarités de code avec les familles de malwares documentées et l’absence de chevauchement TTP avec les groupes APT connus (notamment APT41, Mustang Panda ou Bronze Union) ont conduit à la classification comme nouvel acteur. Le nom fait référence à Go (gopher) et au fichier whisper.dll utilisé dans les opérations de DLL sideloading.
Architecture C2 : Discord, Slack et Microsoft Graph API
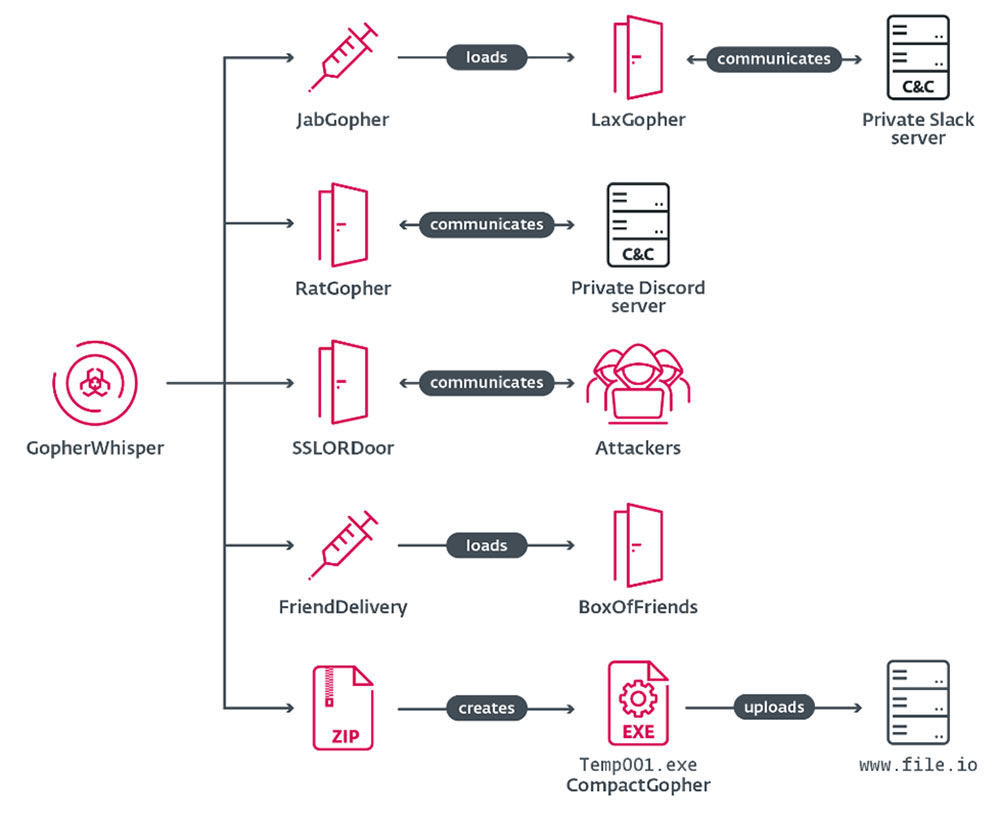
GopherWhisper adopte une stratégie C2-over-legitimate-services (COLS) pour contourner les contrôles réseau : les communications de commande et contrôle transitent exclusivement par des plateformes SaaS légitimes. Discord et Slack servent de canaux C2 pour les implants LaxGopher et RatGopher, tandis que BoxOfFriends communique via l’API Microsoft Graph (Outlook).
L’exfiltration de données secondaires utilise file.io, un service de partage de fichiers légitime. Cette architecture rend le filtrage par liste noire de domaines quasiment inopérant, et nécessite une analyse comportementale du trafic applicatif pour être détectée.
L’analyse des canaux C2 par ESET a produit des milliers de messages Slack et Discord non purgés, ainsi que des brouillons d’emails Outlook, offrant une visibilité rare sur les activités post-compromission du groupe. Les logs révèlent une phase initiale de test des capacités des implants avant leur déploiement opérationnel.
Arsenal technique : 7 outils, principalement en Go
L’arsenal de GopherWhisper comprend 7 composants distincts : LaxGopher (backdoor Go, découverte initiale), RatGopher (backdoor Go, C2 via Discord/Slack), BoxOfFriends (backdoor Go, C2 via Microsoft Graph/Outlook), SSLORDoor (backdoor C++, canal SSL dédié), JabGopher (injecteur Go), CompactGopher (outil d’exfiltration Go) et FriendDelivery (DLL malveillante, loader).
Le choix de Go comme langage principal présente plusieurs avantages offensifs : compilation multiplateforme native, binaires statiques difficiles à analyser, écosystème de bibliothèques riche pour les appels API légitimes (Discord, Slack, Microsoft Graph). La présence de SSLORDoor en C++ suggère une spécialisation fonctionnelle ou le recours à un composant externalisé.
Techniques d’injection et de persistence
Le groupe utilise des mécanismes d’injection de processus via JabGopher pour déployer et exécuter les portes dérobées en mémoire, réduisant ainsi l’empreinte sur le disque. FriendDelivery, la DLL malveillante, est utilisée dans des opérations de DLL sideloading exploitant des applications légitimes comme vecteur de chargement.
Le fichier whisper.dll, qui donne son nom au groupe, est au cœur de cette technique : il est chargé latéralement par un exécutable légitime, permettant l’exécution du code malveillant dans le contexte d’un processus de confiance.
Indicateurs d’attribution et analyse temporelle
L’attribution à un acteur aligné sur la Chine repose sur deux catégories d’indicateurs. Premièrement, l’analyse temporelle des messages C2 sur Discord et Slack montre une activité concentrée entre 08h00 et 17h00 UTC+8 (heure de Pékin), avec une interruption marquée durant les jours fériés chinois. Deuxièmement, les métadonnées extraites des infrastructures Slack indiquaient une localisation géographique cohérente avec cette hypothèse.
La cible (institution gouvernementale mongole) est cohérente avec les intérêts géopolitiques documentés de groupes APT pro-chinois dans la région.
Recommandations défensives
Face à une architecture COLS, les équipes SOC doivent prioriser l’analyse comportementale du trafic applicatif plutôt que le filtrage DNS/IP. La détection de processus légitimes effectuant des appels inhabituels aux API Discord, Slack ou Microsoft Graph constitue un signal d’alerte pertinent.
Les indicateurs de compromission (IoC), les règles YARA et les détails TTP complets sont disponibles dans le livre blanc « GopherWhisper : Un terrier rempli de malwares » publié par ESET Research sur WeLiveSecurity.com. Les équipes de threat hunting sont invitées à consulter également la publication GitHub d’ESET pour les signatures de détection.