lundi, novembre 16, 2026
19.7 C
Tunisie

Rapport ESET Research S2 2025 : l’IA opérationnelle redéfinit les vecteurs d’attaque et les modèles de menace

Le rapport ESET Research couvrant juin à novembre 2025 met en évidence une bascule technologique majeure : l’intelligence artificielle est désormais intégrée aux chaînes d’attaque. Ransomware piloté par IA, phishing génératif, loaders avancés et malwares NFC illustrent une cybercriminalité plus automatisée, adaptative et furtive.

Cybermenaces S2 2025 : l’intelligence artificielle entre dans la phase opérationnelle

ESET Research publie son rapport semestriel consacré aux cybermenaces observées entre juin et novembre 2025. Fondée sur la télémétrie globale d’ESET et l’analyse de ses équipes de recherche, l’étude révèle une évolution structurelle du paysage des menaces : l’intelligence artificielle n’est plus un simple outil d’optimisation, mais un composant actif des chaînes d’attaque.

IA offensive : de l’assistance à l’automatisation

L’exemple le plus marquant est PromptLock, identifié par ESET comme le premier ransomware connu exploitant l’IA pour générer dynamiquement des scripts malveillants. Cette capacité adaptative permet d’ajuster le code en fonction de l’environnement ciblé, réduisant les signatures statiques et compliquant la détection comportementale. Si l’IA est encore majoritairement utilisée pour produire des contenus d’ingénierie sociale à grande échelle, PromptLock préfigure une génération de malwares capables d’évoluer en temps réel.

Phishing génératif et deepfakes de nouvelle génération

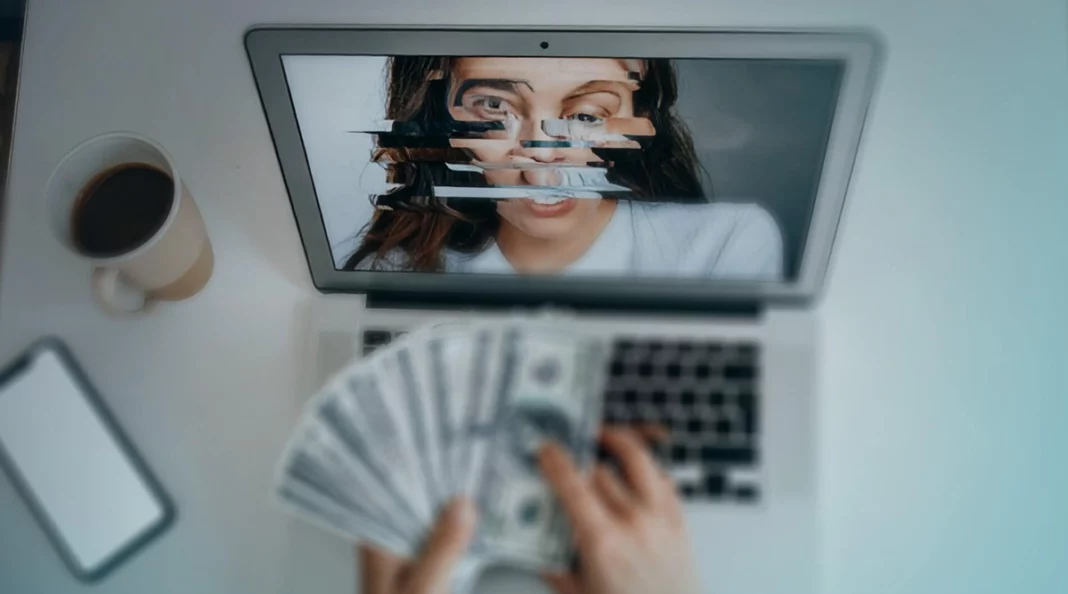
Les campagnes d’arnaques financières Nomani illustrent l’intégration avancée de l’IA dans les TTP. Les opérateurs ont amélioré la qualité des deepfakes vidéo et vocaux, automatisé la création de sites de phishing via des modèles génératifs et exploité des publicités éphémères pour contourner les systèmes de modération.

Selon la télémétrie ESET, les détections liées à Nomani ont progressé de 62 % sur un an, malgré un léger ralentissement au second semestre 2025. Après Meta, ces campagnes se sont étendues à YouTube, augmentant leur surface d’attaque.

Ransomware : industrialisation et techniques d’évasion

Le rapport indique que le nombre de victimes de ransomwares a dépassé les niveaux de 2024 avant la fin de l’année, avec une hausse annuelle estimée à 40 %.

Les groupes Akira et Qilin dominent l’écosystème ransomware as a service, tandis que Warlock se distingue par l’introduction de mécanismes d’évasion ciblant les solutions de détection et de réponse (EDR).

La prolifération des outils dits EDR Killer confirme que la neutralisation des couches défensives reste une priorité stratégique pour les attaquants.

Lumma Stealer : effondrement post-perturbation

Après sa perturbation mondiale en mai 2025, Lumma Stealer a tenté deux retours limités. Toutefois, ESET observe un déclin net : les détections ont chuté de 86 % au second semestre 2025 par rapport au premier.

L’un de ses principaux vecteurs, le cheval de Troie HTML/FakeCaptcha exploité dans les attaques ClickFix, a quasiment disparu de la télémétrie, réduisant fortement la capacité de diffusion du malware.

CloudEyE (GuLoader) : loader modulaire en forte expansion

À l’opposé, CloudEyE / GuLoader connaît une croissance explosive, avec une augmentation proche d’un facteur trente selon ESET. Distribué via des campagnes d’e-mails malveillants, ce loader chiffré sert de plateforme de déploiement pour diverses charges, dont des ransomwares et des information stealers comme Rescoms, Formbook et Agent Tesla. La Pologne concentre 32 % des tentatives d’attaque CloudEyE détectées au second semestre 2025, soulignant une forte régionalisation des campagnes.

Menaces mobiles : sophistication des attaques NFC

Le segment mobile connaît une mutation rapide, portée par les attaques NFC, en hausse de 87 % dans la télémétrie ESET.

Le malware NGate a évolué pour intégrer le vol de contacts, facilitant des scénarios d’attaques en chaîne. RatOn, nouvelle menace, combine des fonctions de cheval de Troie, de RAT et des attaques par relais NFC, démontrant une convergence entre fraude physique et compromission logicielle.

Diffusé via de fausses pages Google Play et des publicités usurpant TikTok ou des services bancaires numériques, RatOn illustre la créativité croissante des attaquants.

PhantomCard, variante de NGate ciblant le Brésil, a été observée dans plusieurs campagnes locales.

Le rapport complet ESET Research est disponible en accès libre sur WeLiveSecurity.com, en français et en anglais.

Articles Recents

Orange Tunisie obtient le statut OEA : une chaîne d’approvisionnement télécoms sécurisée et accélérée

Statut OEA pour Orange Tunisie : procédures douanières simplifiées, enlèvement immédiat des marchandises et meilleure maîtrise de la supply chain, au service du développement des infrastructures et de la qualité des services numériques.

Samsung Galerie : la synchronisation avec Google remplace OneDrive sur les Galaxy

Galerie quitte OneDrive pour le stockage de Google sur One UI 9. Miniatures en local, originaux dans le cloud, quota de 15 Go partagé et suppressions répliquées : tour d’horizon technique des prérequis et des limites.

Huawei Qingyun HM650 : le premier PC de bureau sous HarmonyOS, « 100 % fabriqué en Chine » selon le constructeur

Huawei lance le Qingyun HM650, un PC de bureau sous HarmonyOS réservé aux entreprises et aux administrations. Le constructeur revendique une fabrication 100 % chinoise, mais aucune vérification indépendante n’a encore confirmé ces affirmations.

Agents IA : CloudShift détaille les menaces et les tests

Un copilote aide l’utilisateur, un agent IA automatise ses tâches. Anis Chebbi (CloudShift) insiste : avant de déployer un agent, testez ce qu’il a le droit de faire, y compris quand il sort de son contexte.

IA et cybersécurité : ESET détaille son approche en Tunisie

Des e-mails frauduleux plus convaincants, des attaques préparées par l’IA : les pirates ont changé d’outils. Asma Yahyaoui (ESET) explique pourquoi la riposte repose sur une plateforme unifiée et sur des équipes formées.

Topics

Orange Tunisie obtient le statut OEA : une chaîne d’approvisionnement télécoms sécurisée et accélérée

Statut OEA pour Orange Tunisie : procédures douanières simplifiées, enlèvement immédiat des marchandises et meilleure maîtrise de la supply chain, au service du développement des infrastructures et de la qualité des services numériques.

Samsung Galerie : la synchronisation avec Google remplace OneDrive sur les Galaxy

Galerie quitte OneDrive pour le stockage de Google sur One UI 9. Miniatures en local, originaux dans le cloud, quota de 15 Go partagé et suppressions répliquées : tour d’horizon technique des prérequis et des limites.

Huawei Qingyun HM650 : le premier PC de bureau sous HarmonyOS, « 100 % fabriqué en Chine » selon le constructeur

Huawei lance le Qingyun HM650, un PC de bureau sous HarmonyOS réservé aux entreprises et aux administrations. Le constructeur revendique une fabrication 100 % chinoise, mais aucune vérification indépendante n’a encore confirmé ces affirmations.

Agents IA : CloudShift détaille les menaces et les tests

Un copilote aide l’utilisateur, un agent IA automatise ses tâches. Anis Chebbi (CloudShift) insiste : avant de déployer un agent, testez ce qu’il a le droit de faire, y compris quand il sort de son contexte.

IA et cybersécurité : ESET détaille son approche en Tunisie

Des e-mails frauduleux plus convaincants, des attaques préparées par l’IA : les pirates ont changé d’outils. Asma Yahyaoui (ESET) explique pourquoi la riposte repose sur une plateforme unifiée et sur des équipes formées.

Samsung Galaxy S27 Pro : un écran de confidentialité pour séduire les utilisateurs premium

Le futur Samsung Galaxy S27 Pro pourrait intégrer un écran OLED Privacy Display, une technologie qui limite la visibilité latérale. Un nouveau positionnement premium pour Samsung, qui préparerait le lancement de quatre smartphones Galaxy S27 en 2027.

VAPOR PANDA : des pirates liés à la Chine ont utilisé l’IA de DeepSeek pour cibler plus de 200 organisations en 11 jours

CrowdStrike dévoile la campagne ARTEX de VAPOR PANDA : agents d’IA, DeepSeek, au moins 14 pays touchés, ministères, télécoms et groupes de défense visés. Un opérateur humain gardait pourtant la main sur les décisions clés.

IA et failles open source : plus de 14 000 vulnérabilités détectées, les mainteneurs dépassés

L'IA découvre les failles logicielles plus vite que les humains ne peuvent les corriger. Entre rapports non relus, correctifs record chez Microsoft et Google, et exploits générés à partir de correctifs publics, la sécurité open source change d'échelle.

Articles connexes

Catégories populaires