

dimanche, novembre 15, 2026
17.7 C
Tunisie

ESET Research révèle une fraude SEO avancée via serveurs Windows compromis

ESET Research dévoile GhostRedirector, un APT lié à la Chine qui a compromis 65 serveurs Windows dans plusieurs pays. Ses outils inédits — Rungan et Gamshen — combinent persistance avancée, exploitation de failles connues et fraude SEO, ouvrant un nouveau front dans les cyberattaques mondiales.

GhostRedirector : un APT inédit mêlant backdoor et fraude SEO

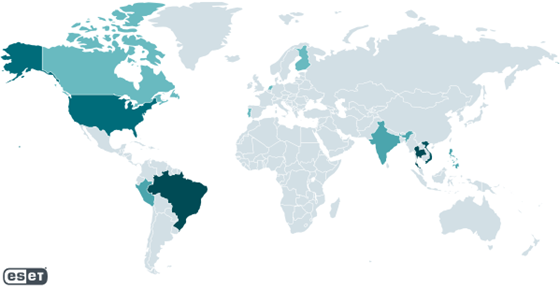
ESET Research a détecté un acteur APT sophistiqué baptisé GhostRedirector, actif entre décembre 2024 et avril 2025. Ce groupe, probablement lié à la Chine, a compromis au moins 65 serveurs Windows, principalement au Brésil, en Thaïlande, au Vietnam et aux États-Unis. Des victimes secondaires ont également été signalées en Europe et en Asie.

Rungan : une backdoor C++ furtive

Au cœur de l’arsenal de GhostRedirector se trouve Rungan, une backdoor C++ passive capable d’exécuter des commandes à distance, de manipuler le registre Windows et de maintenir une persistance discrète. Sa modularité lui permet de fonctionner en tandem avec d’autres implants, offrant une plateforme complète de post-exploitation.

Gamshen : un module IIS orienté SEO frauduleux

GhostRedirector innove également avec Gamshen, un module IIS malveillant visant le SEO poisoning. Contrairement aux malwares classiques orientés vol de données, Gamshen manipule uniquement les réponses destinées au Googlebot. Cette approche lui permet d’augmenter artificiellement le référencement de sites de gambling tout en évitant de déclencher d’alertes visibles côté utilisateur.

« Gamshen n’impacte pas directement les visiteurs légitimes, mais il place le serveur compromis dans une chaîne de fraude SEO, entraînant des risques réputationnels importants », précise Fernando Tavella, chercheur chez ESET.

Exploits et escalade de privilèges

Le groupe exploite des failles connues comme EfsPotato et BadPotato pour obtenir un accès administrateur. Ces exploits permettent l’installation de charges malveillantes supplémentaires, le déploiement de webshells et la création de comptes persistants. Cette stratégie multi-couches renforce la résilience de l’opération, même après détection partielle par les défenses locales.

Chaîne d’attaque probable

Les analyses suggèrent un scénario en plusieurs étapes :

  1. Exploitation d’une injection SQL comme vecteur initial.
  2. Déploiement de payloads permettant une élévation de privilèges.
  3. Installation de webshells pour un contrôle interactif.
  4. Mise en place de la backdoor Rungan.
  5. Activation du module IIS Gamshen pour l’exploitation SEO frauduleuse.

Cette chaîne démontre un haut niveau d’intégration entre outils offensifs et objectifs financiers, une caractéristique typique des APT hybrides.

Ciblage géographique et multisectoriel

L’infrastructure compromise montre un focus sur l’Amérique latine et l’Asie du Sud-Est. Aux États-Unis, la majorité des serveurs compromis appartenaient à des entreprises étrangères, renforçant l’hypothèse d’un ciblage régional indirect. Les secteurs touchés — santé, transport, retail, technologie, éducation et assurance — révèlent une attaque opportuniste sans spécialisation verticale.

Un modèle « SEO fraud as-a-service »

L’aspect le plus marquant est la logique « as-a-service » adoptée par GhostRedirector. En proposant un service de manipulation du référencement, ce groupe illustre une évolution des cyberattaques vers la monétisation indirecte via le SEO. Les sites compromis deviennent malgré eux des maillons d’une fraude visant à propulser des plateformes de jeu en ligne dans les résultats Google.

Menace durable et remédiations

L’analyse d’ESET montre que GhostRedirector déploie plusieurs mécanismes de persistance avancée : comptes utilisateurs frauduleux, multiples backdoors et redondances dans les accès. La campagne démontre une résilience opérationnelle qui la distingue des simples campagnes de malware.

Les victimes identifiées en juin 2025 ont été alertées. ESET a publié un livre blanc technique décrivant les IoC (Indicators of Compromise) et les bonnes pratiques de mitigation.
Articles Recents

Orange Tunisie obtient le statut OEA : une chaîne d’approvisionnement télécoms sécurisée et accélérée

Statut OEA pour Orange Tunisie : procédures douanières simplifiées, enlèvement immédiat des marchandises et meilleure maîtrise de la supply chain, au service du développement des infrastructures et de la qualité des services numériques.

Samsung Galerie : la synchronisation avec Google remplace OneDrive sur les Galaxy

Galerie quitte OneDrive pour le stockage de Google sur One UI 9. Miniatures en local, originaux dans le cloud, quota de 15 Go partagé et suppressions répliquées : tour d’horizon technique des prérequis et des limites.

Huawei Qingyun HM650 : le premier PC de bureau sous HarmonyOS, « 100 % fabriqué en Chine » selon le constructeur

Huawei lance le Qingyun HM650, un PC de bureau sous HarmonyOS réservé aux entreprises et aux administrations. Le constructeur revendique une fabrication 100 % chinoise, mais aucune vérification indépendante n’a encore confirmé ces affirmations.

Agents IA : CloudShift détaille les menaces et les tests

Un copilote aide l’utilisateur, un agent IA automatise ses tâches. Anis Chebbi (CloudShift) insiste : avant de déployer un agent, testez ce qu’il a le droit de faire, y compris quand il sort de son contexte.

IA et cybersécurité : ESET détaille son approche en Tunisie

Des e-mails frauduleux plus convaincants, des attaques préparées par l’IA : les pirates ont changé d’outils. Asma Yahyaoui (ESET) explique pourquoi la riposte repose sur une plateforme unifiée et sur des équipes formées.

Topics

Orange Tunisie obtient le statut OEA : une chaîne d’approvisionnement télécoms sécurisée et accélérée

Statut OEA pour Orange Tunisie : procédures douanières simplifiées, enlèvement immédiat des marchandises et meilleure maîtrise de la supply chain, au service du développement des infrastructures et de la qualité des services numériques.

Samsung Galerie : la synchronisation avec Google remplace OneDrive sur les Galaxy

Galerie quitte OneDrive pour le stockage de Google sur One UI 9. Miniatures en local, originaux dans le cloud, quota de 15 Go partagé et suppressions répliquées : tour d’horizon technique des prérequis et des limites.

Huawei Qingyun HM650 : le premier PC de bureau sous HarmonyOS, « 100 % fabriqué en Chine » selon le constructeur

Huawei lance le Qingyun HM650, un PC de bureau sous HarmonyOS réservé aux entreprises et aux administrations. Le constructeur revendique une fabrication 100 % chinoise, mais aucune vérification indépendante n’a encore confirmé ces affirmations.

Agents IA : CloudShift détaille les menaces et les tests

Un copilote aide l’utilisateur, un agent IA automatise ses tâches. Anis Chebbi (CloudShift) insiste : avant de déployer un agent, testez ce qu’il a le droit de faire, y compris quand il sort de son contexte.

IA et cybersécurité : ESET détaille son approche en Tunisie

Des e-mails frauduleux plus convaincants, des attaques préparées par l’IA : les pirates ont changé d’outils. Asma Yahyaoui (ESET) explique pourquoi la riposte repose sur une plateforme unifiée et sur des équipes formées.

Samsung Galaxy S27 Pro : un écran de confidentialité pour séduire les utilisateurs premium

Le futur Samsung Galaxy S27 Pro pourrait intégrer un écran OLED Privacy Display, une technologie qui limite la visibilité latérale. Un nouveau positionnement premium pour Samsung, qui préparerait le lancement de quatre smartphones Galaxy S27 en 2027.

VAPOR PANDA : des pirates liés à la Chine ont utilisé l’IA de DeepSeek pour cibler plus de 200 organisations en 11 jours

CrowdStrike dévoile la campagne ARTEX de VAPOR PANDA : agents d’IA, DeepSeek, au moins 14 pays touchés, ministères, télécoms et groupes de défense visés. Un opérateur humain gardait pourtant la main sur les décisions clés.

IA et failles open source : plus de 14 000 vulnérabilités détectées, les mainteneurs dépassés

L'IA découvre les failles logicielles plus vite que les humains ne peuvent les corriger. Entre rapports non relus, correctifs record chez Microsoft et Google, et exploits générés à partir de correctifs publics, la sécurité open source change d'échelle.

Articles connexes

Catégories populaires
