
ESET Research a mis au jour une campagne malveillante sophistiquée reposant sur un pilote signé nommé HotPage. D’apparence inoffensive, ce logiciel, présenté comme un simple bloqueur de publicités, s’avère être un vecteur d’attaque redoutable, capable de compromettre la sécurité de nombreux systèmes. En exploitant une vulnérabilité inhérente au pilote, les attaquants peuvent injecter du code malveillant dans les processus système, ouvrant ainsi la voie à une multitude de compromissions.
Détails Techniques et Fonctionnement
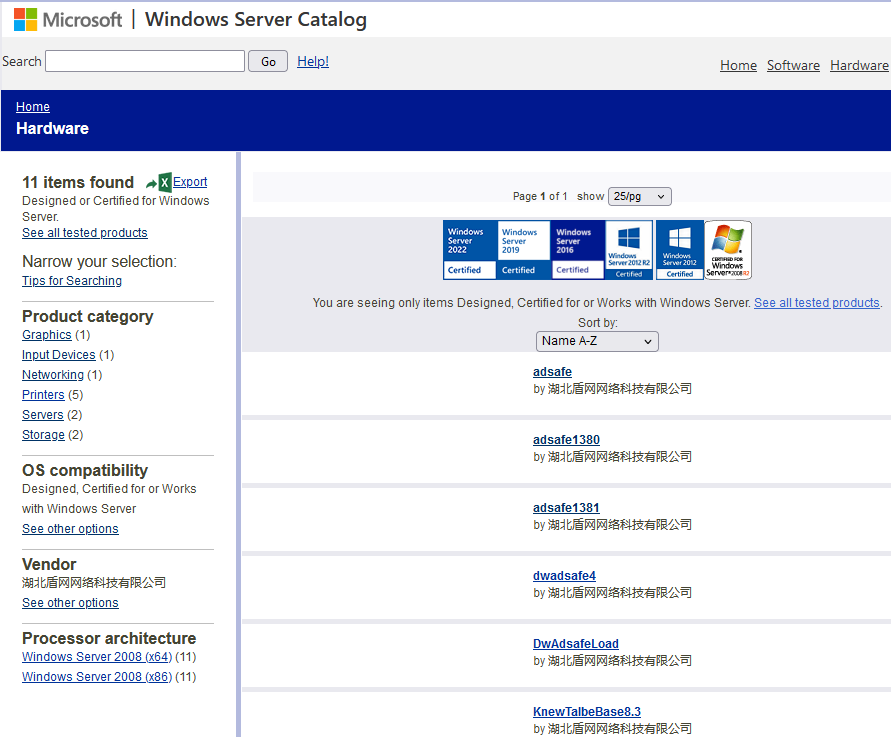
Développé par la société chinoise Hubei Dunwang Network Technology Co., Ltd., HotPage se présente sous la forme d’un installateur qui déploie un pilote signé par Microsoft. Ce pilote, une fois installé, intercepte les communications réseau des navigateurs basés sur Chromium, notamment Google Chrome et Microsoft Edge. En modifiant le trafic réseau, HotPage est en mesure de :
- Injecter des publicités : Le logiciel malveillant insère des publicités dans les pages web affichées par l’utilisateur, générant ainsi des revenus pour ses opérateurs.
- Rediriger les utilisateurs : HotPage peut rediriger les utilisateurs vers des sites web malveillants ou frauduleux dans le but de les inciter à télécharger des logiciels malveillants ou à divulguer des informations personnelles sensibles.
- Collecter des données : Le pilote collecte des informations sur l’ordinateur infecté, telles que les habitudes de navigation, les logiciels installés, et les informations personnelles de l’utilisateur. Ces données peuvent ensuite être utilisées à des fins de profilage ou vendues à des tiers.
Vulnérabilités et Risques
La principale vulnérabilité de HotPage réside dans le pilote signé lui-même. En raison de restrictions d’accès inadéquates, ce pilote peut être exploité par d’autres logiciels malveillants pour exécuter du code avec les privilèges les plus élevés du système d’exploitation. Cela permet aux attaquants de :
- Installer des logiciels malveillants persistants : Les attaquants peuvent installer des logiciels malveillants qui se lancent automatiquement au démarrage du système, rendant ainsi la désinfection plus difficile.
- Élever leurs privilèges : Les attaquants peuvent obtenir des privilèges système complets, leur permettant de contrôler entièrement l’ordinateur infecté.
- Effectuer des attaques par déni de service : Les attaquants peuvent lancer des attaques par déni de service (DoS) pour rendre le système inutilisable.
Conséquences pour les Utilisateurs
Les utilisateurs infectés par HotPage peuvent subir les conséquences suivantes :
Ralentissement des performances : Le logiciel malveillant peut consommer une grande quantité de ressources système, ce qui entraîne un ralentissement des performances de l’ordinateur.
Instabilité du système : HotPage peut provoquer des plantages et des redémarrages inattendus du système.
Vol de données sensibles : Les informations personnelles et les mots de passe peuvent être volés et utilisés à des fins frauduleuses.
Compromission de la confidentialité : Les activités en ligne de l’utilisateur peuvent être surveillées et analysées.
Recommandations de Sécurité
Pour se protéger contre les menaces comme HotPage, il est recommandé de :
- Maintenir à jour votre système d’exploitation et vos logiciels : Les mises à jour de sécurité corrigent les vulnérabilités qui peuvent être exploitées par les attaquants.
- Utiliser un logiciel antivirus fiable : Un bon antivirus peut détecter et supprimer les logiciels malveillants.
- Faire preuve de prudence lors de l’installation de logiciels : Ne téléchargez et n’installez que des logiciels provenant de sources fiables.
- Éviter de cliquer sur des liens ou de télécharger des fichiers provenant d’e-mails suspects : Les pièces jointes malveillantes sont souvent utilisées pour diffuser des logiciels malveillants.
- Utiliser un bloqueur de publicités : Un bloqueur de publicités peut aider à réduire le nombre de publicités que vous voyez et à vous protéger contre les publicités malveillantes.
La découverte de HotPage souligne l’importance de rester vigilant face aux menaces cybernétiques en constante évolution. Les attaquants utilisent de plus en plus de techniques sophistiquées pour compromettre les systèmes et voler des données. En suivant les recommandations de sécurité ci-dessus, vous pouvez réduire considérablement le risque d’être victime d’une attaque.
Pour plus d’informations techniques sur HotPage, lisez l’article de blog « HotPage : L’histoire d’un pilote signé, vulnérable et injecteur de publicité » sur WeLiveSecurity.com.
Les produits certifiés de l’entreprise chinoise répertoriés dans le catalogue Windows Server