jeudi, septembre 10, 2026
39.1 C
Tunisie

ESET Research révèle une fraude SEO avancée via serveurs Windows compromis

ESET Research dévoile GhostRedirector, un APT lié à la Chine qui a compromis 65 serveurs Windows dans plusieurs pays. Ses outils inédits — Rungan et Gamshen — combinent persistance avancée, exploitation de failles connues et fraude SEO, ouvrant un nouveau front dans les cyberattaques mondiales.

GhostRedirector : un APT inédit mêlant backdoor et fraude SEO

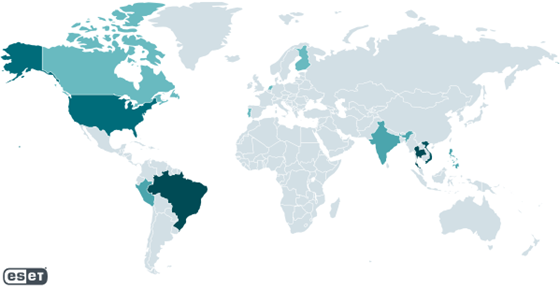
ESET Research a détecté un acteur APT sophistiqué baptisé GhostRedirector, actif entre décembre 2024 et avril 2025. Ce groupe, probablement lié à la Chine, a compromis au moins 65 serveurs Windows, principalement au Brésil, en Thaïlande, au Vietnam et aux États-Unis. Des victimes secondaires ont également été signalées en Europe et en Asie.

Rungan : une backdoor C++ furtive

Au cœur de l’arsenal de GhostRedirector se trouve Rungan, une backdoor C++ passive capable d’exécuter des commandes à distance, de manipuler le registre Windows et de maintenir une persistance discrète. Sa modularité lui permet de fonctionner en tandem avec d’autres implants, offrant une plateforme complète de post-exploitation.

Gamshen : un module IIS orienté SEO frauduleux

GhostRedirector innove également avec Gamshen, un module IIS malveillant visant le SEO poisoning. Contrairement aux malwares classiques orientés vol de données, Gamshen manipule uniquement les réponses destinées au Googlebot. Cette approche lui permet d’augmenter artificiellement le référencement de sites de gambling tout en évitant de déclencher d’alertes visibles côté utilisateur.

« Gamshen n’impacte pas directement les visiteurs légitimes, mais il place le serveur compromis dans une chaîne de fraude SEO, entraînant des risques réputationnels importants », précise Fernando Tavella, chercheur chez ESET.

Exploits et escalade de privilèges

Le groupe exploite des failles connues comme EfsPotato et BadPotato pour obtenir un accès administrateur. Ces exploits permettent l’installation de charges malveillantes supplémentaires, le déploiement de webshells et la création de comptes persistants. Cette stratégie multi-couches renforce la résilience de l’opération, même après détection partielle par les défenses locales.

Chaîne d’attaque probable

Les analyses suggèrent un scénario en plusieurs étapes :

  1. Exploitation d’une injection SQL comme vecteur initial.
  2. Déploiement de payloads permettant une élévation de privilèges.
  3. Installation de webshells pour un contrôle interactif.
  4. Mise en place de la backdoor Rungan.
  5. Activation du module IIS Gamshen pour l’exploitation SEO frauduleuse.

Cette chaîne démontre un haut niveau d’intégration entre outils offensifs et objectifs financiers, une caractéristique typique des APT hybrides.

Ciblage géographique et multisectoriel

L’infrastructure compromise montre un focus sur l’Amérique latine et l’Asie du Sud-Est. Aux États-Unis, la majorité des serveurs compromis appartenaient à des entreprises étrangères, renforçant l’hypothèse d’un ciblage régional indirect. Les secteurs touchés — santé, transport, retail, technologie, éducation et assurance — révèlent une attaque opportuniste sans spécialisation verticale.

Un modèle « SEO fraud as-a-service »

L’aspect le plus marquant est la logique « as-a-service » adoptée par GhostRedirector. En proposant un service de manipulation du référencement, ce groupe illustre une évolution des cyberattaques vers la monétisation indirecte via le SEO. Les sites compromis deviennent malgré eux des maillons d’une fraude visant à propulser des plateformes de jeu en ligne dans les résultats Google.

Menace durable et remédiations

L’analyse d’ESET montre que GhostRedirector déploie plusieurs mécanismes de persistance avancée : comptes utilisateurs frauduleux, multiples backdoors et redondances dans les accès. La campagne démontre une résilience opérationnelle qui la distingue des simples campagnes de malware.

Les victimes identifiées en juin 2025 ont été alertées. ESET a publié un livre blanc technique décrivant les IoC (Indicators of Compromise) et les bonnes pratiques de mitigation.
Articles Recents

Piratage de compte Instagram ou Gmail : ESET met en garde contre les faux services de récupération

Piraté sur Instagram ou Gmail ? Ne payez jamais un « service de récupération ». ESET rappelle les procédures officielles des plateformes et les réflexes essentiels pour reprendre le contrôle de son compte en toute sécurité.

Du chitosane à l’IA : la tech tunisienne à l’honneur au POESAM 2026

Du chitosane issu du crabe bleu à l'IA pour enfants dyslexiques, la finale tunisienne du POESAM 2026 dresse un panorama des technologies à impact développées par une nouvelle génération d'entrepreneurs.

Samsung Galaxy Buds4 Pro : premier prix EISA 2026-2027 pour la gamme Galaxy Buds

Samsung annonce que les Galaxy Buds4 Pro ont reçu le prix EISA In-Ear Headphones 2026-2027, une première pour la gamme. Le jury international salue un son Hi-Fi fidèle et une réduction de bruit intelligente.

Anthropic signe un accord cloud de 35 Md$ avec Lambda, adossé à Nvidia

Anthropic renforce sa capacité de calcul via un accord cloud de 35 Md$ avec Lambda, adossé à Nvidia, autour d'un data center texan développé par Hut 8.

ESET Research : 11 bootloaders UEFI signés Microsoft exploitables pour contourner Secure Boot

ESET Research détaille 11 bootloaders UEFI shim signés Microsoft, en version ≤0.9, exploitables pour contourner Secure Boot sur tout système de confiance UEFI CA 2011. Révocation effectuée par Microsoft après signalement au CERT/CC.

Topics

Piratage de compte Instagram ou Gmail : ESET met en garde contre les faux services de récupération

Piraté sur Instagram ou Gmail ? Ne payez jamais un « service de récupération ». ESET rappelle les procédures officielles des plateformes et les réflexes essentiels pour reprendre le contrôle de son compte en toute sécurité.

Du chitosane à l’IA : la tech tunisienne à l’honneur au POESAM 2026

Du chitosane issu du crabe bleu à l'IA pour enfants dyslexiques, la finale tunisienne du POESAM 2026 dresse un panorama des technologies à impact développées par une nouvelle génération d'entrepreneurs.

Samsung Galaxy Buds4 Pro : premier prix EISA 2026-2027 pour la gamme Galaxy Buds

Samsung annonce que les Galaxy Buds4 Pro ont reçu le prix EISA In-Ear Headphones 2026-2027, une première pour la gamme. Le jury international salue un son Hi-Fi fidèle et une réduction de bruit intelligente.

Anthropic signe un accord cloud de 35 Md$ avec Lambda, adossé à Nvidia

Anthropic renforce sa capacité de calcul via un accord cloud de 35 Md$ avec Lambda, adossé à Nvidia, autour d'un data center texan développé par Hut 8.

ESET Research : 11 bootloaders UEFI signés Microsoft exploitables pour contourner Secure Boot

ESET Research détaille 11 bootloaders UEFI shim signés Microsoft, en version ≤0.9, exploitables pour contourner Secure Boot sur tout système de confiance UEFI CA 2011. Révocation effectuée par Microsoft après signalement au CERT/CC.

El Llama – TECH’Day 2026 : AMP Tunisie réunit les experts matières de la plasturgie technique

AMP Tunisie lance El Llama – TECH'Day, journée technique consacrée aux solutions matières de la plasturgie industrielle. Experts SABIC, Mitsubishi Chemicals et Eurotec y présenteront leurs innovations, aux côtés d'AMP-POLYMIX. (231 car.)

Galaxy S26 FE : Samsung dévoile son nouveau haut de gamme sous One UI 9

Le Galaxy S26 FE inaugure One UI 9 chez Samsung, avec Recadrage dynamique, Nightography, Assistant Photo et Gemini Omni côté image, Now Brief et Now Nudge côté IA, ainsi qu'une batterie 4 900 mAh à charge rapide 45 W.

iPhone 18 Pro : le Dark Cherry se précise avant le lancement

Le prochain iPhone 18 Pro pourrait marquer une rupture plus importante qu’un simple changement de design. Apple préparerait notamment une caméra à ouverture variable, une puce 2 nm et une nouvelle couleur Dark Cherry.

Articles connexes

Catégories populaires